Su infraestructura vive en servicios de terceros. El riesgo sigue siendo suyo.
Revisamos los accesos, los servicios en la nube, los roles, las cuentas y los procesos que siguen bajo el control de tu empresa.
Quién tiene acceso a tus datos y cuentas de trabajo
Un antiguo empleado puede seguir abriendo archivos compartidos. Un proveedor puede tener permisos de administrador. Revisamos dónde puede pasar eso en tus servicios.
El assessment encaja si
- Trabajas con servicios ya montados: Google Workspace, Microsoft 365, Shopify, un CRM en la nube
- No tienes servidores propios, o tienes muy pocos
- El riesgo principal son los accesos, las cuentas y los procesos, no el código
- Nadie se ocupa específicamente de la seguridad
Es mejor empezar por un pentest si
- Tienes tu propia aplicación web o API
- Tienes infraestructura que controlas tú mismo
- Necesitas revisar la lógica de negocio y los permisos dentro del producto
- Un cliente o socio exige una prueba independiente del producto
Qué evaluamos exactamente
Las tres áreas donde ocurren la mayoría de los incidentes en empresas sin infraestructura propia.
Quién tiene acceso a qué
- Las cuentas y su estado actual
- Roles administrativos
- Autenticación multifactor
- Permisos de acceso a los datos
- Cuentas y contraseñas compartidas
Cómo está configurado lo que usan
- Configuración de Google Workspace / Microsoft 365
- Reglas de correo y reenvíos
- Acceso externo a archivos y documentos
- Aplicaciones de terceros con acceso a tus datos
- Protección del correo frente a la suplantación del remitente
Qué ocurre cuando algo pasa
- Alta y baja de empleados
- Copias de seguridad y su restauración real
- Respuesta ante incidentes
- Quién concede los accesos y cómo
- Qué queda registrado y qué no deja rastro en ninguna parte
Qué no hacemos
No comprobamos la infraestructura de Google, Microsoft ni Shopify
No te pertenece y no tenemos derecho a revisarla. Evaluamos lo que sí controlas tú: configuraciones, accesos, roles y procesos dentro de tus cuentas.
Ahí se origina precisamente la mayoría de los incidentes reales: no en la plataforma, sino en cómo está configurada y quién tiene acceso a ella. El alcance de la revisión y el nivel de acceso se acuerdan de antemano.
Cómo transcurre el trabajo
Una llamada breve
Entendemos qué servicios utilizan, cuántas personas hay en el equipo y dónde ya han surgido problemas.
Límites y accesos
Dejamos por escrito qué entra en la revisión y qué nivel de acceso hace falta. Todo con tu aprobación por escrito.
Revisión
Miramos configuraciones, accesos, roles y procesos. Una parte, contigo y compartiendo pantalla.
Informe priorizado
Qué cambiar primero, qué planificar y qué hay que pulsar o reescribir en concreto.
Repaso y plan
Repasamos los resultados por llamada y ordenamos las acciones. Si hace falta, lo comprobamos de nuevo tras los cambios.
Qué recibe
Una lista de problemas priorizada
No un «está todo mal», sino puntos concretos por orden de importancia.
Ajustes concretos
Qué cambiar exactamente en las cuentas y los servicios, a nivel de acciones y no de recomendaciones generales.
Descripción de los procesos que faltan
Qué conviene documentar y fijar para que el problema no vuelva dentro de un mes.
Repaso por llamada
Repasamos los resultados juntos y respondemos a las preguntas de tu equipo.
Un plan para la primera y la segunda oleada
Qué hacemos ahora y qué se puede planificar para el trimestre siguiente.
Comprobación posterior
Tras los cambios lo miramos otra vez y registramos qué se ha cerrado.
A quién le encaja
Agencias y estudios
Accesos a cuentas de clientes, muchos proveedores, rotación rápida de personas.
Equipos SaaS pequeños
El producto está en la nube, casi no hay infraestructura y hay muchos datos de clientes.
Comercio electrónico en plataformas ya montadas
Shopify y similares: el riesgo no está en el servidor, sino en los accesos al panel de administración.
Clínicas y negocios de servicios
Datos sensibles, muchos empleados, pocos procesos formales.
Equipos distribuidos
Personas en distintos países, dispositivos personales, decenas de servicios.
Empresas sin función de AppSec
No hay una persona dedicada a la seguridad y hace falta entender el estado de partida.
El fundador dirige cada proyecto y responde del resultado
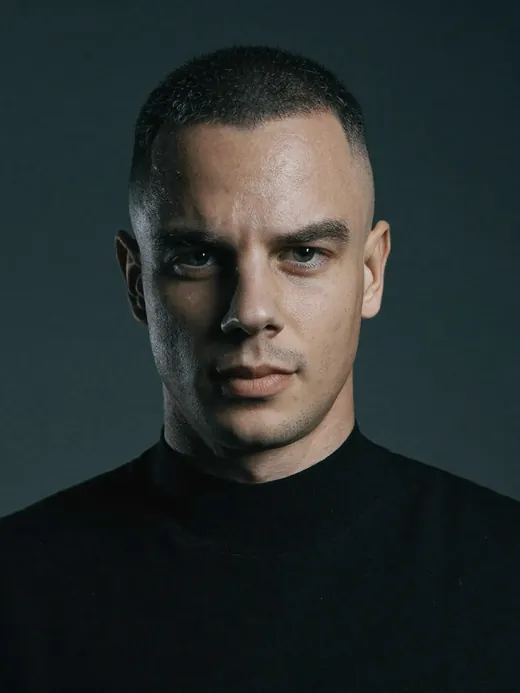
Dirijo el assessment y respondo del resultado: en este tipo de revisión casi todo depende de hacer las preguntas correctas, no de las herramientas.
Dirijo un equipo de ciberseguridad. Desde 2019 he hecho más de 170 pentests para más de 80 empresas. He trabajado en la seguridad de muchos bancos y sistemas de pago de Ucrania, y también de organismos públicos y cuerpos policiales. El proyecto lo dirige el fundador, sin subcontratar el trabajo.
Reviso los sistemas igual que lo hace un atacante real: desde fuera, sin pistas, sin acceso desde dentro.
Preguntas frecuentes
Otros servicios de seguridad de Veiltrack
Si hay más de un área
El assessment revisa cuentas, accesos y procesos. Las pruebas técnicas de sistemas se hacen con formatos aparte.
Vulnerability Assessment
Cuando, además de las cuentas en la nube, hay servicios y dominios propios accesibles desde internet.
Veiltrack Security Program
Cuando los accesos, la aplicación y el factor humano hay que revisarlos juntos, con una única priorización.
Reserve una llamada de 30 minutos
30 minutos: repasamos qué servicios utiliza y qué conviene revisar primero.