¿Qué es un pentest, en palabras sencillas?
Qué es un pentest: definición, para qué sirve, en qué se diferencia de un escaneo y de un red team, etapas, tipos, informe, plazos y autorización escrita.
Explicamos cómo funciona una revisión de seguridad: alcance, precio, informe y retest. Sin alarmismo y con enlaces a las fuentes.
Qué es un pentest: definición, para qué sirve, en qué se diferencia de un escaneo y de un red team, etapas, tipos, informe, plazos y autorización escrita.
Qué incluye un test de seguridad de web y API: riesgos OWASP en palabras sencillas, qué preparar, qué queda fuera y qué informe recibes. Tabla y checklist.
Quiénes somos, quién hace las pruebas, estándares, cómo guardamos los datos, qué incluye el informe, precios, pago y qué no hacemos. Para due diligence.
Cuándo necesita un pentest una startup SaaS, qué son SOC 2 e ISO 27001, qué pregunta el cuestionario de seguridad y qué enseñar. Tabla y checklist.
En qué se diferencia un Red Team de un pentest: objetivo, alcance, duración, quién lo sabe y qué aprendes. Tabla, regla de decisión y lista de preparación.
Dónde encargar una simulación de phishing en Ucrania, cómo hacerla legal y sin culpas, escenarios por dificultad, métricas, preguntas al proveedor.
Cómo evaluar a un proveedor de pentest: 46 preguntas sobre equipo, metodología, datos, informe, retest y contrato, buenas respuestas y puntuación. PDF.
Qué revisa un pentest de app móvil: datos en el teléfono, API, inicio de sesión, pagos, secretos en el código y el servidor. Según OWASP MASVS y MASTG.
Qué aporta un pentest de red interna y Active Directory: admins de sobra, contraseñas repetidas, protocolos antiguos, red plana. Qué preparar y el informe.
Checklist gratuita de ciberseguridad: 15 puntos sobre cuentas, correo, dispositivos, copias, la web, personas e incidentes, cómo comprobar cada uno y PDF.
Qué atacan en fintech y pagos, qué exigen el NBU y PCI DSS, qué revisar en las API y la lógica de transferencias. Tabla de amenazas y checklist.
Pentest en la nube y auditoría de seguridad AWS, Azure y GCP: IAM, buckets públicos, claves, red, registros, Kubernetes, CI/CD y reglas de cada proveedor.
Cuatro formas de revisar la seguridad de tu empresa sin especialista: autoevaluación, evaluación externa, pentest y programa. Plan de 2 horas y checklist.
Qué revisa un pentest de una app de IA: prompt injection, fugas por RAG, permisos del agente, prompt oculto y abuso de costes. Según OWASP LLM Top 10 2026.
Qué hacer con el informe de un pentest: leer CVSS, fijar prioridades, quién se encarga de cada hallazgo, plan de corrección y qué demuestra el retest.
Los 10 primeros pasos de seguridad para una empresa sin responsable de seguridad: para qué sirve cada uno, cómo revisarlo en 15 minutos y quién lo hace.
PHP2Shell: qué versiones de PHP están corregidas, cómo ver la versión de tu web en producción, qué revisar en WordPress, administradores y copias.
Seis controles de Microsoft 365 en una hora: MFA, protocolos antiguos, administradores, reenvío de correo, archivos compartidos y registros. Dónde mirar.
Cómo prepararse para un pentest: alcance, cuentas de prueba, autorización, nube y hosting, copias de seguridad, informe y retest. Checklist.
SPF, DKIM y DMARC en palabras sencillas, aviso de remitente externo, enlaces seguros, una regla para contabilidad y simulaciones de phishing sin culpas.
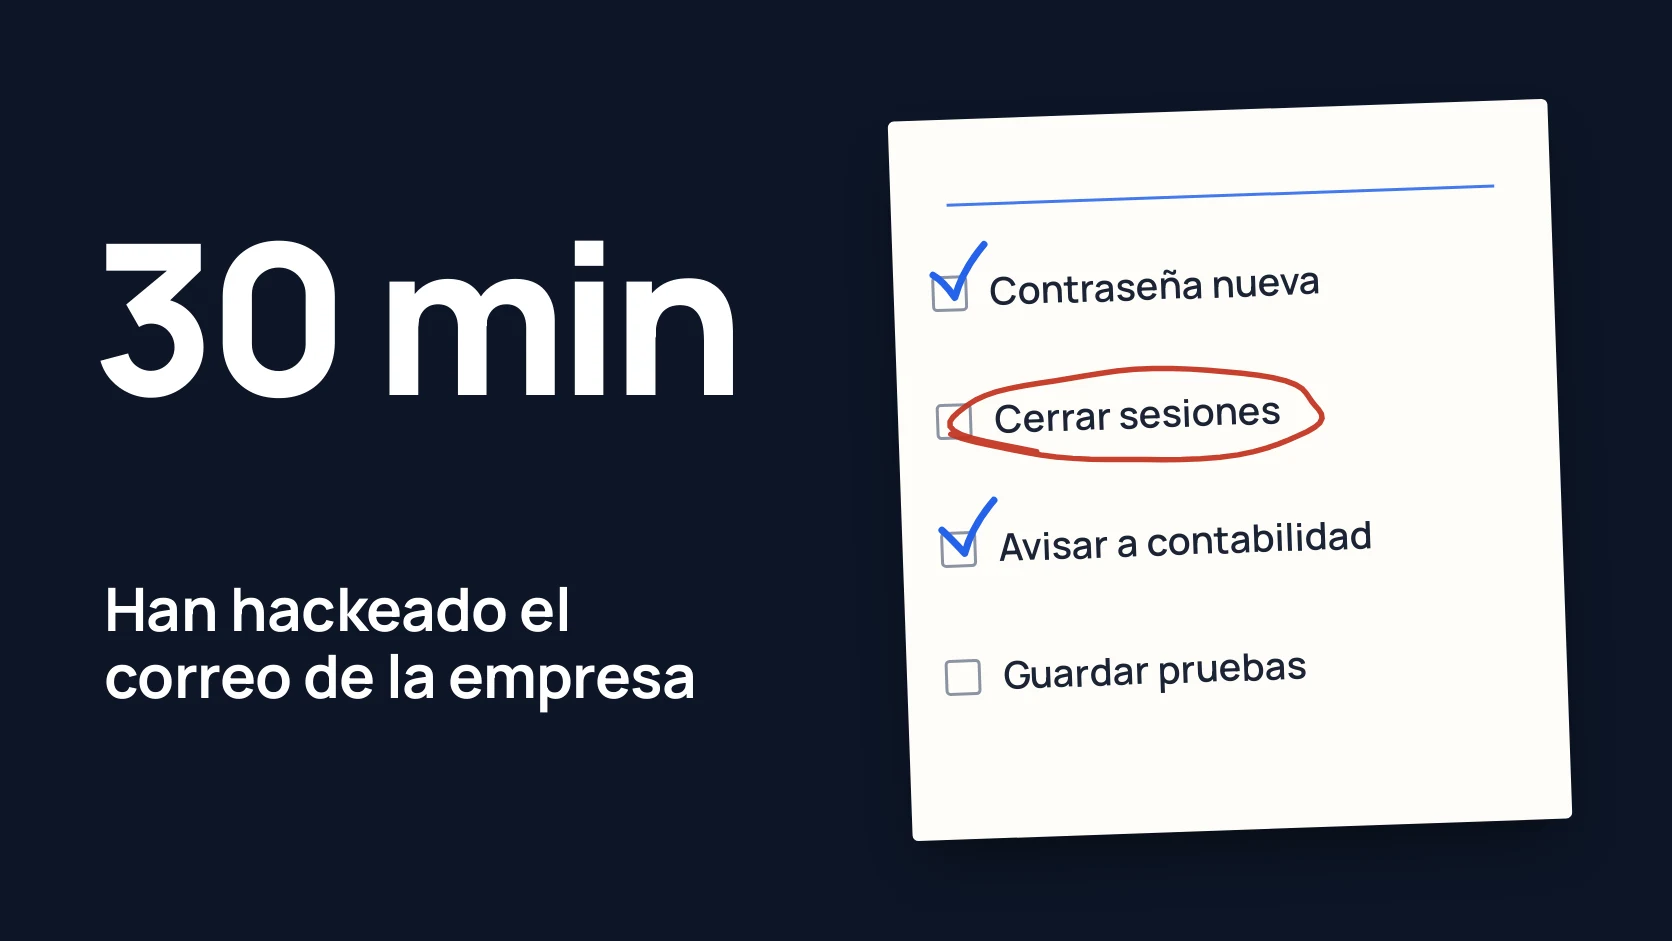
Plan paso a paso para los primeros 30 minutos tras el hackeo del correo o una cuenta de la empresa: frenar el daño, avisar a contabilidad, guardar pruebas.
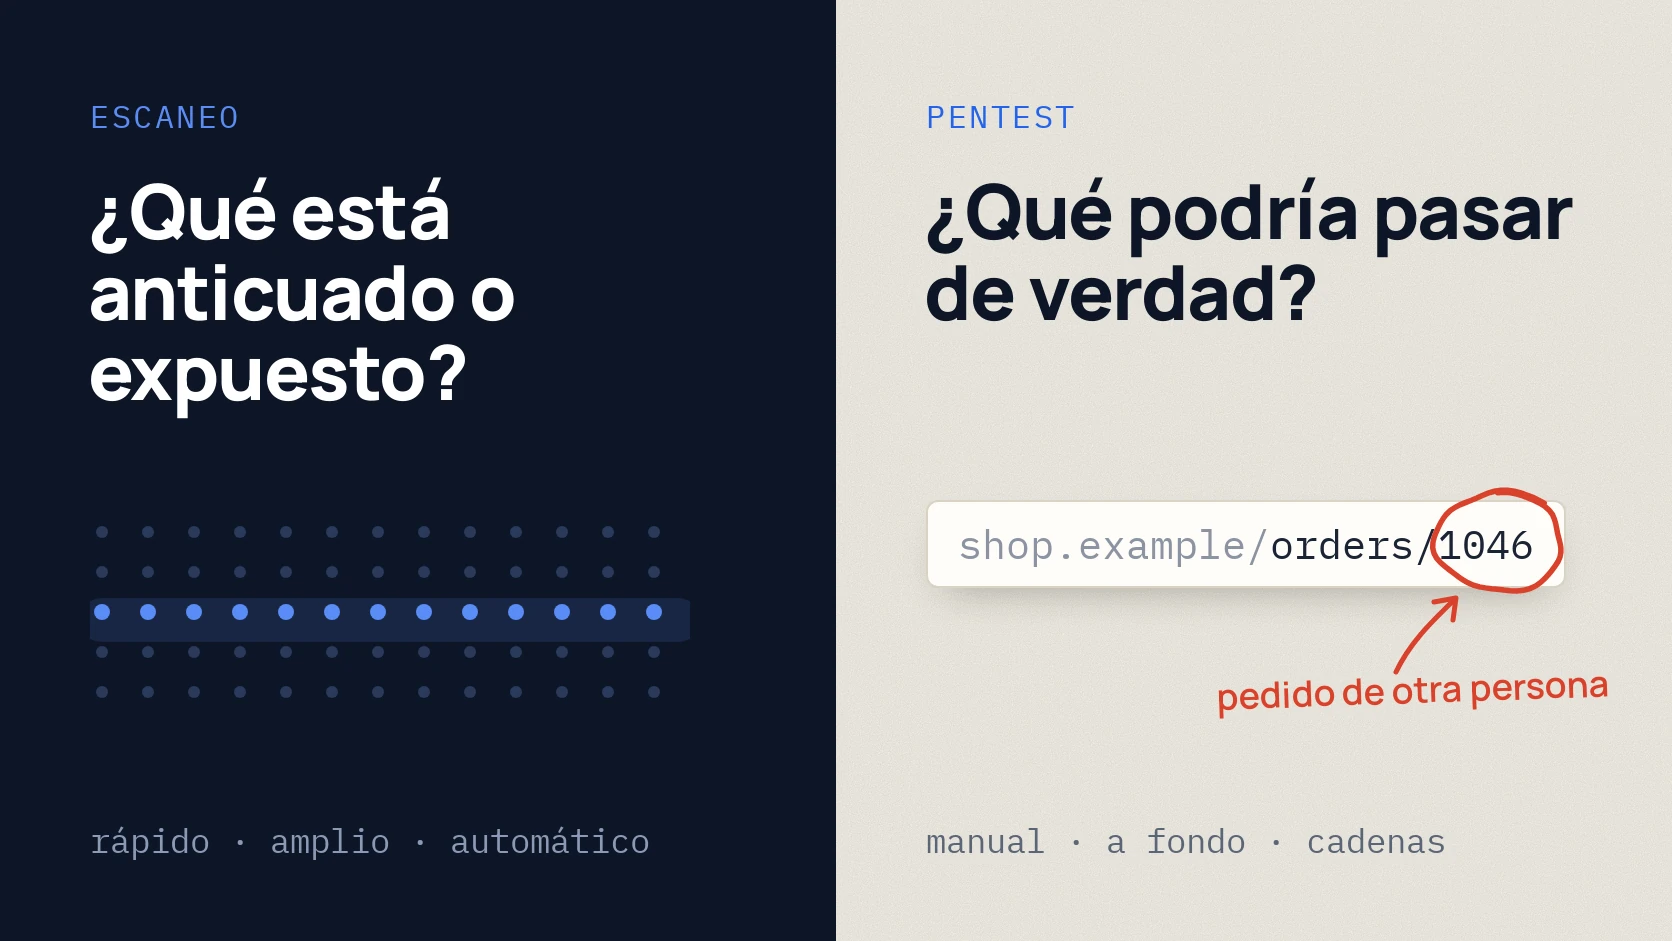
En qué se diferencia un pentest de un escaneo de vulnerabilidades: qué encuentra y qué pasa por alto cada uno, cuánto dura y cuándo elegir cada uno.
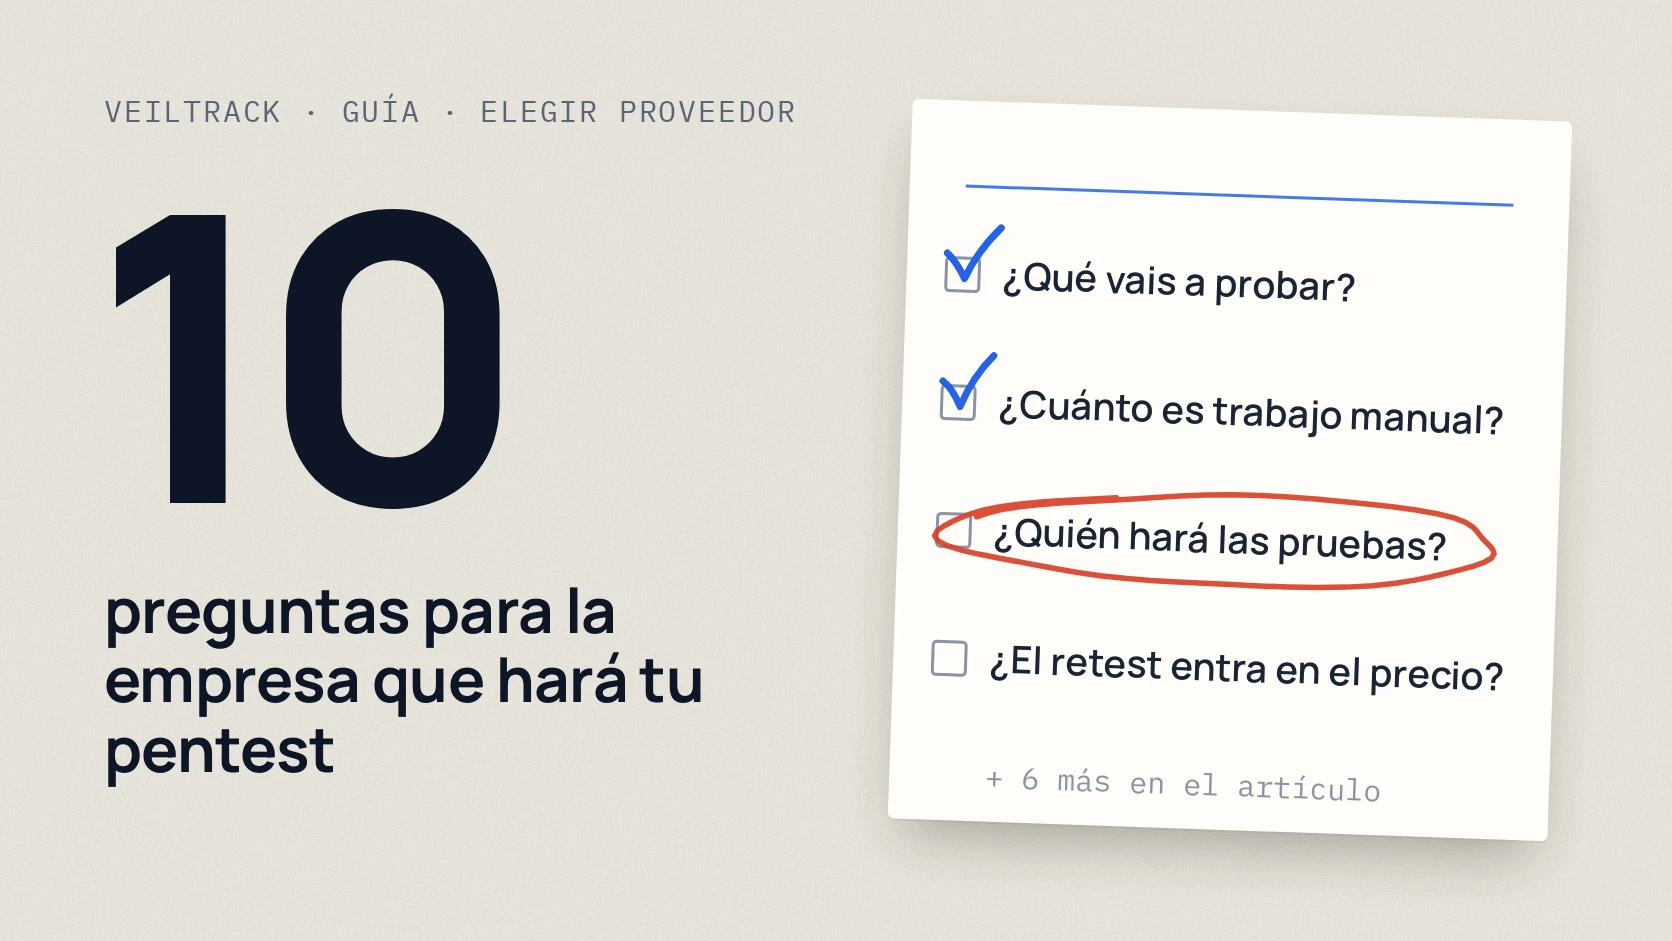
Cómo elegir un proveedor de pentest: 10 preguntas, señales de alarma y qué debe incluir el contrato y el informe. Una checklist para dueños e IT.
Cuánto cuesta un pentest en Ucrania y de qué depende: tres ejemplos de alcance en días laborables, factores del precio, lista y elección de proveedor.