Що таке пентест простими словами?
Що таке пентест: визначення, навіщо його роблять, чим він відрізняється від сканування і Red Team, етапи, види, звіт, строки і письмовий дозвіл.
Пояснюємо, як влаштована перевірка безпеки: обсяг, ціна, звіт і ретест. Без залякування, з посиланнями на джерела.
Що таке пентест: визначення, навіщо його роблять, чим він відрізняється від сканування і Red Team, етапи, види, звіт, строки і письмовий дозвіл.
Що входить у тест безпеки сайту й API: ризики OWASP простими словами, що підготувати, що не входить, який звіт отримаєте. Таблиця й чекліст.
Хто ми, хто тестує, за якими стандартами, як зберігаємо дані, що в звіті, ціни й оплата, чого не робимо. Короткі відповіді для due diligence.
Коли SaaS-стартапу потрібен пентест, що означають SOC 2 і ISO 27001, що питає анкета безпеки клієнта і що показати у відповідь. Таблиця і чекліст.
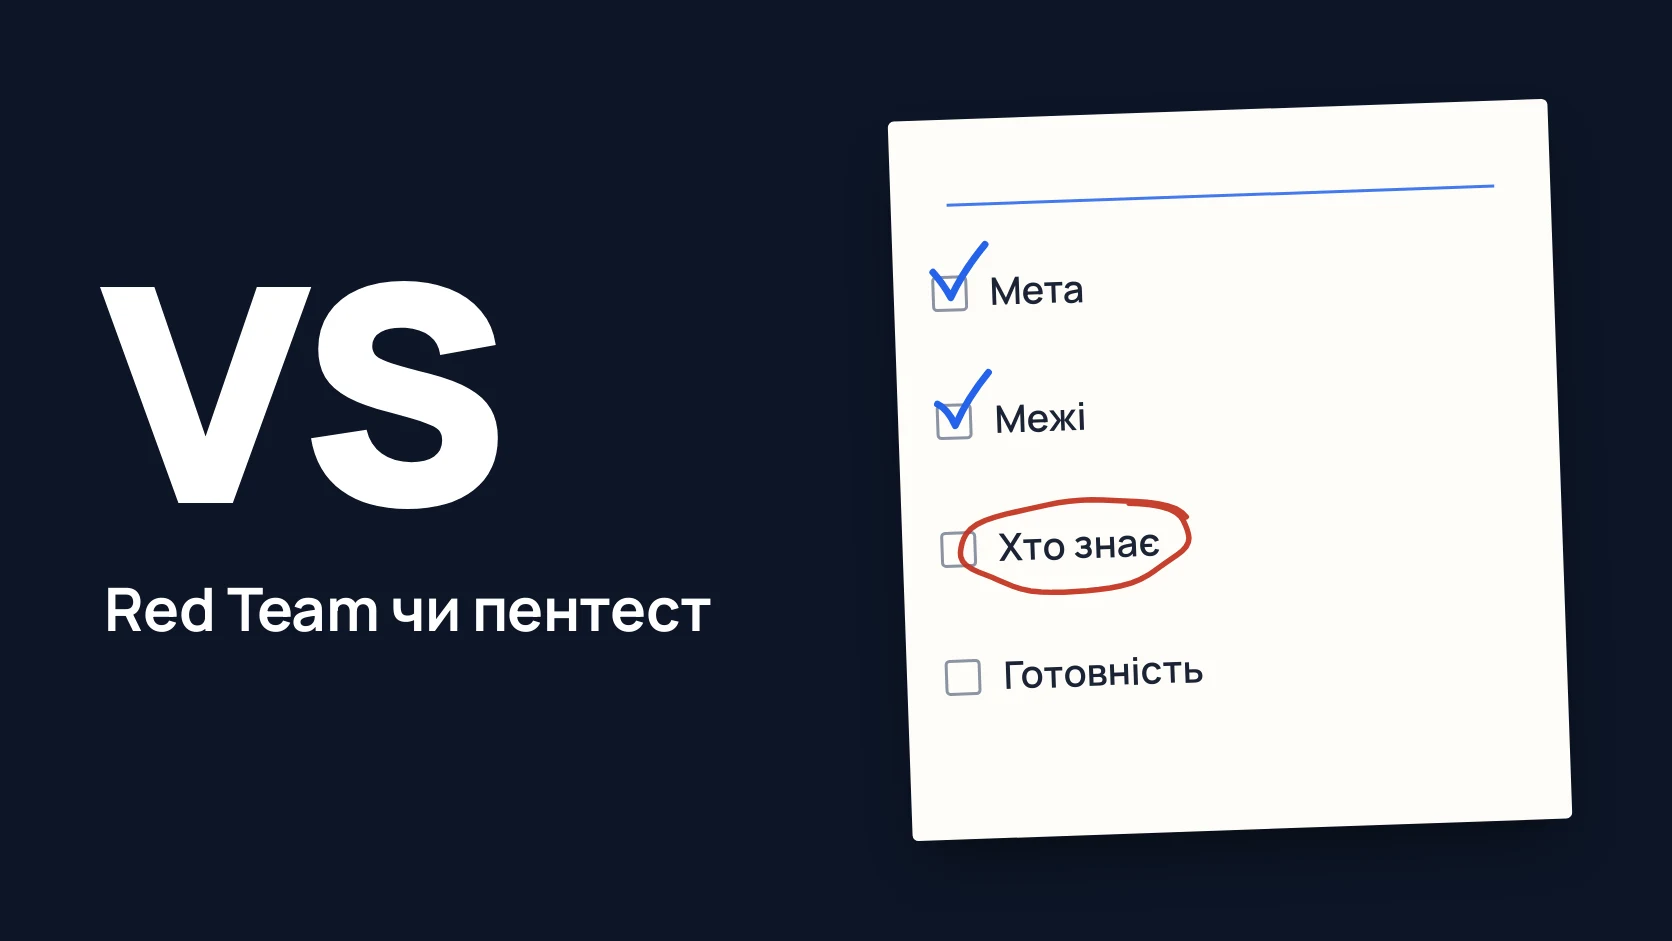
Чим Red Team відрізняється від пентесту: мета, межі, тривалість, хто знає про перевірку, що ви дізнаєтесь. Таблиця, правило вибору й чекліст готовності.
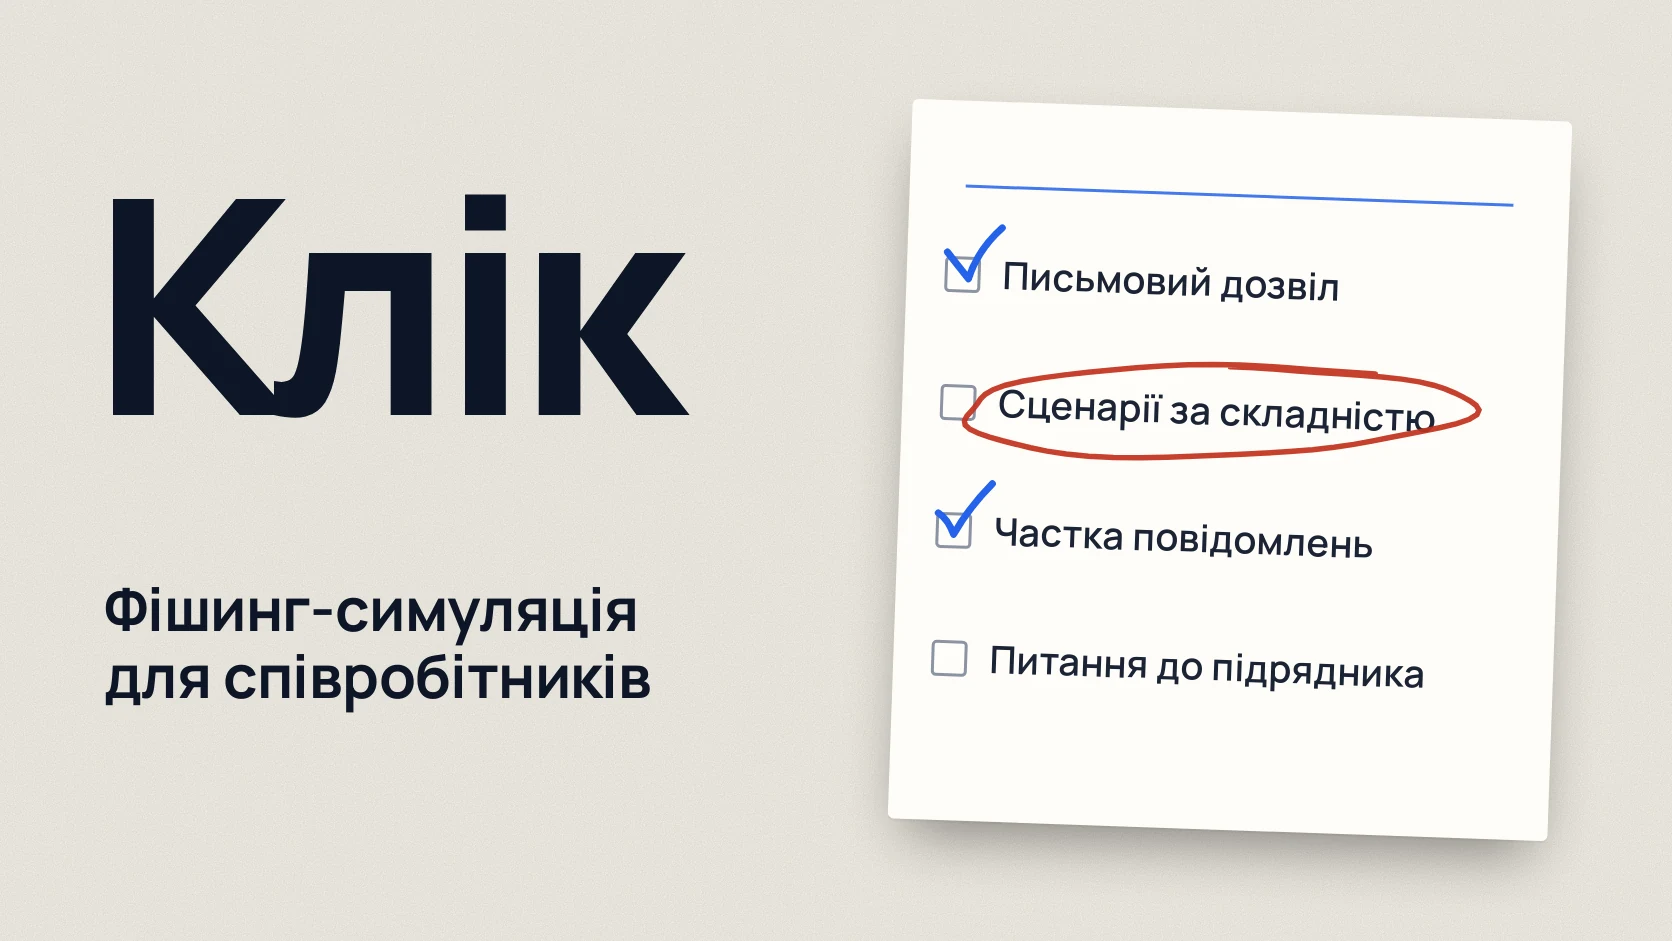
Де замовити фішинг-симуляцію в Україні, як провести її законно і без сорому, сценарії за складністю, метрики, питання до підрядника і як часто повторювати.
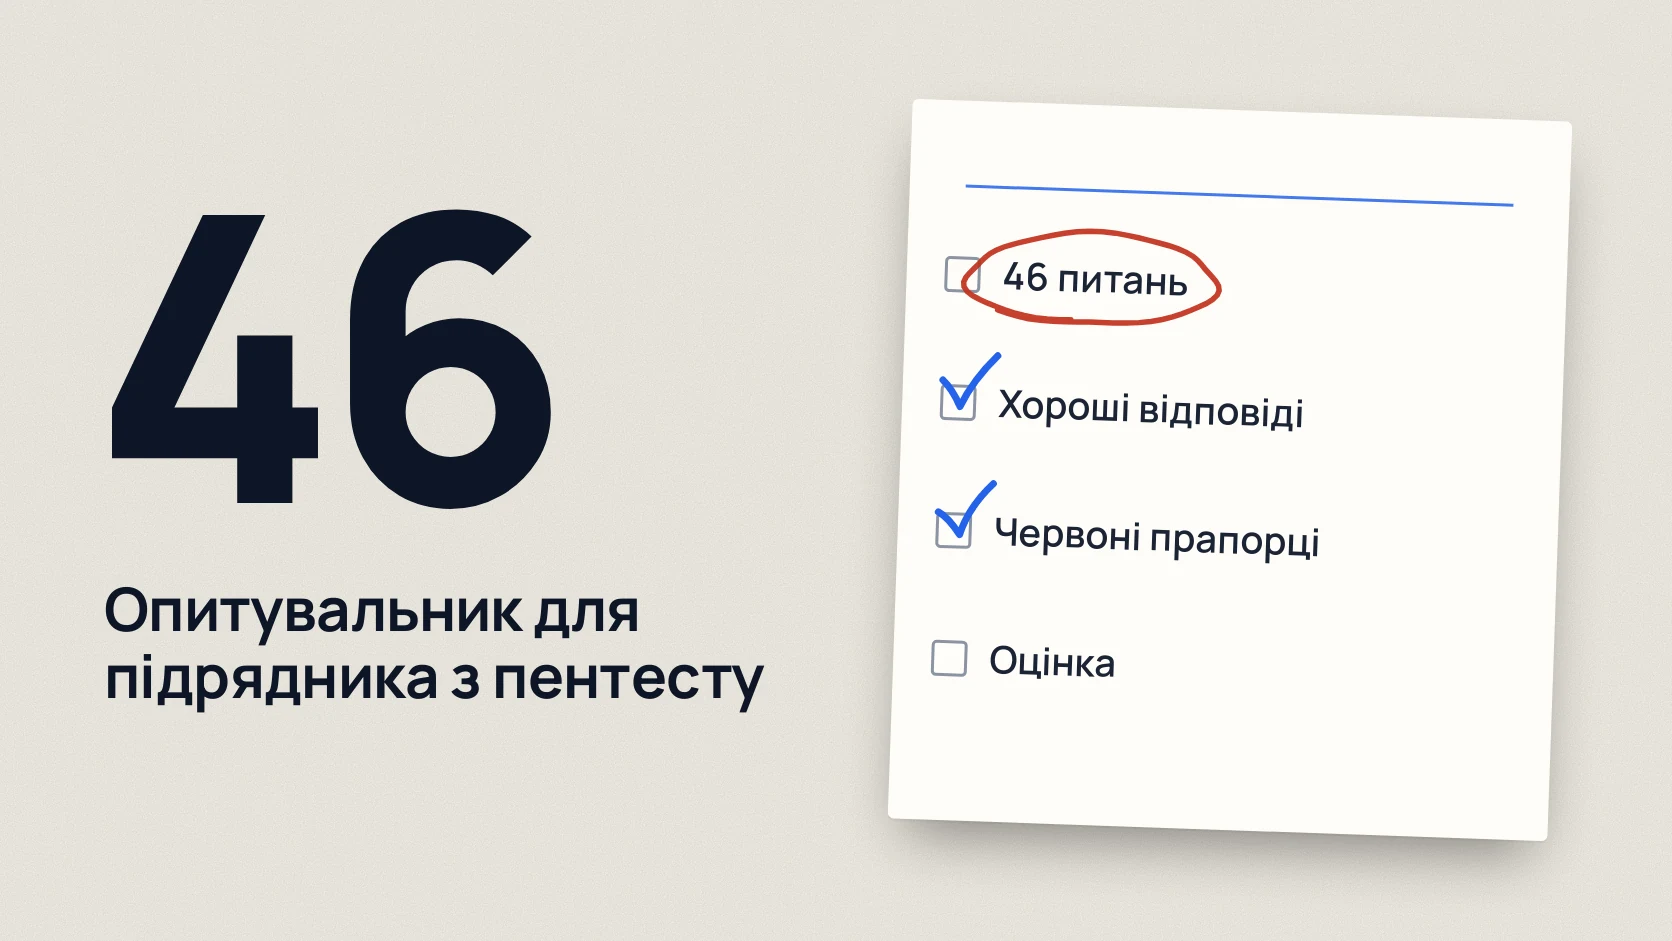
Як перевірити підрядника з пентесту: 46 питань про команду, методологію, дані, звіт, ретест і договір, що вважати хорошою відповіддю, як оцінити. PDF.
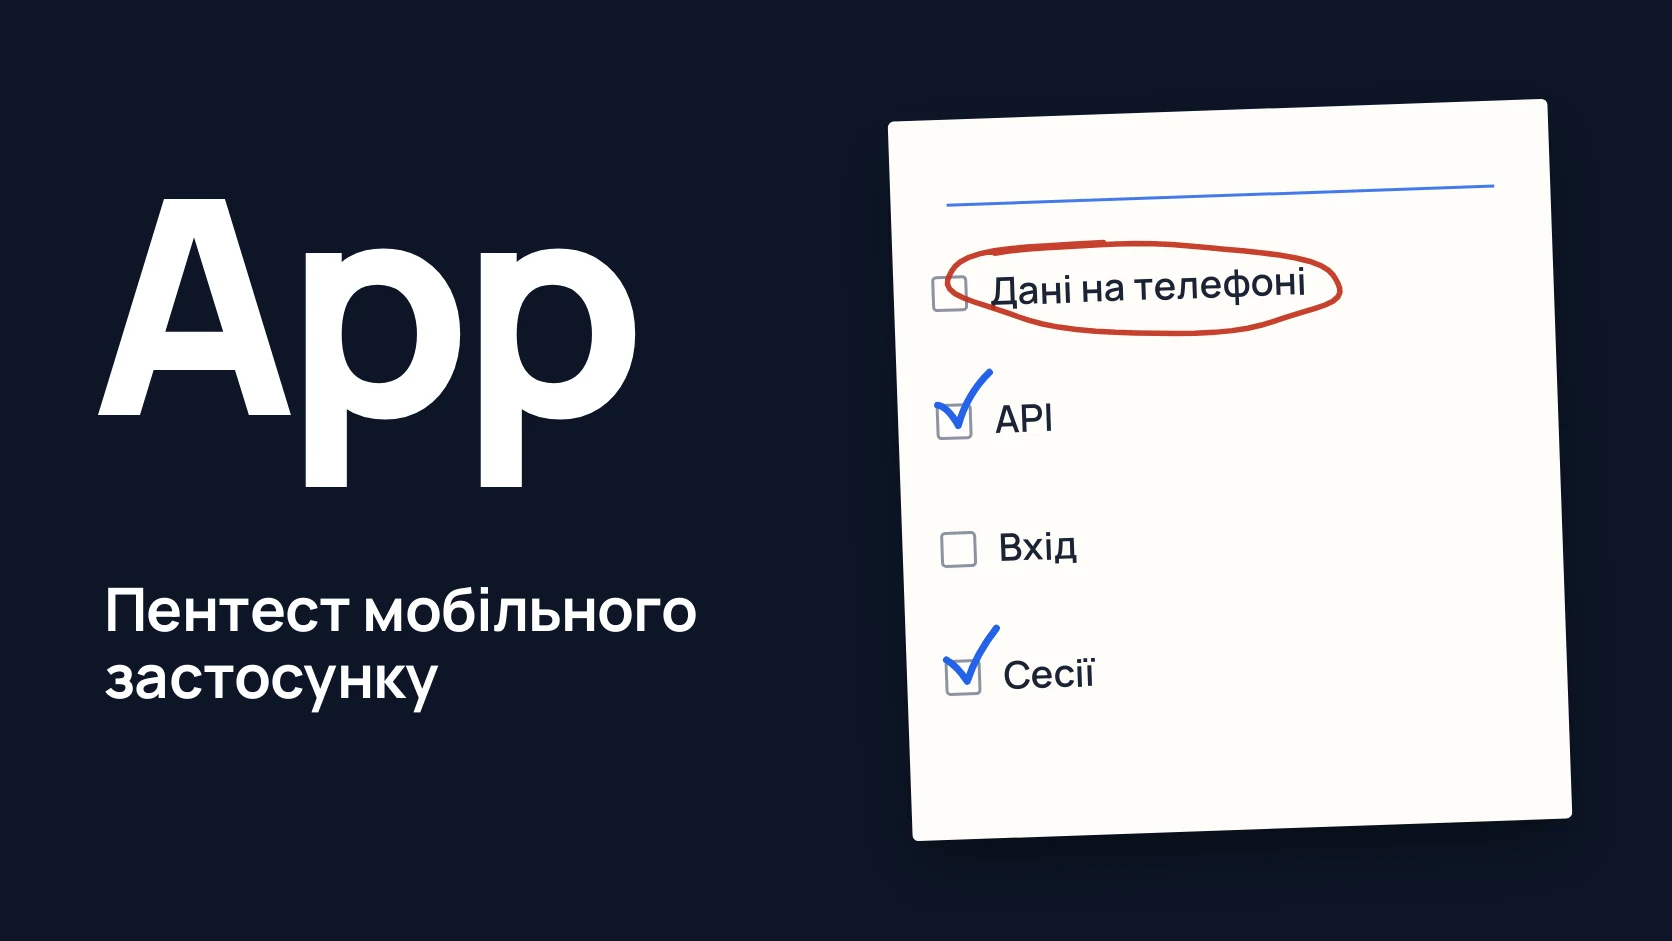
Що перевіряють під час пентесту мобільного застосунку: дані на телефоні, API, вхід і сесії, платежі, секрети в коді, сервер. За OWASP MASVS і MASTG.
Що дає пентест внутрішньої мережі й Active Directory: зайві адміни, однакові паролі, старі протоколи, плоска мережа. Що надати, що буде у звіті.
Безкоштовний чекліст кібербезпеки українською: 15 пунктів про акаунти, пошту, пристрої, бекапи, сайт, людей та інциденти, як перевірити кожен, PDF.
Що атакують зловмисники у фінтеху і платежах, що вимагають НБУ і PCI DSS, що перевіряти в API і логіці переказів. Таблиця загроз і чекліст.
Пентест хмари й аудит безпеки AWS, Azure і GCP: IAM, публічні сховища, ключі, мережа, журнали, Kubernetes, CI/CD, правила провайдерів і що надати.
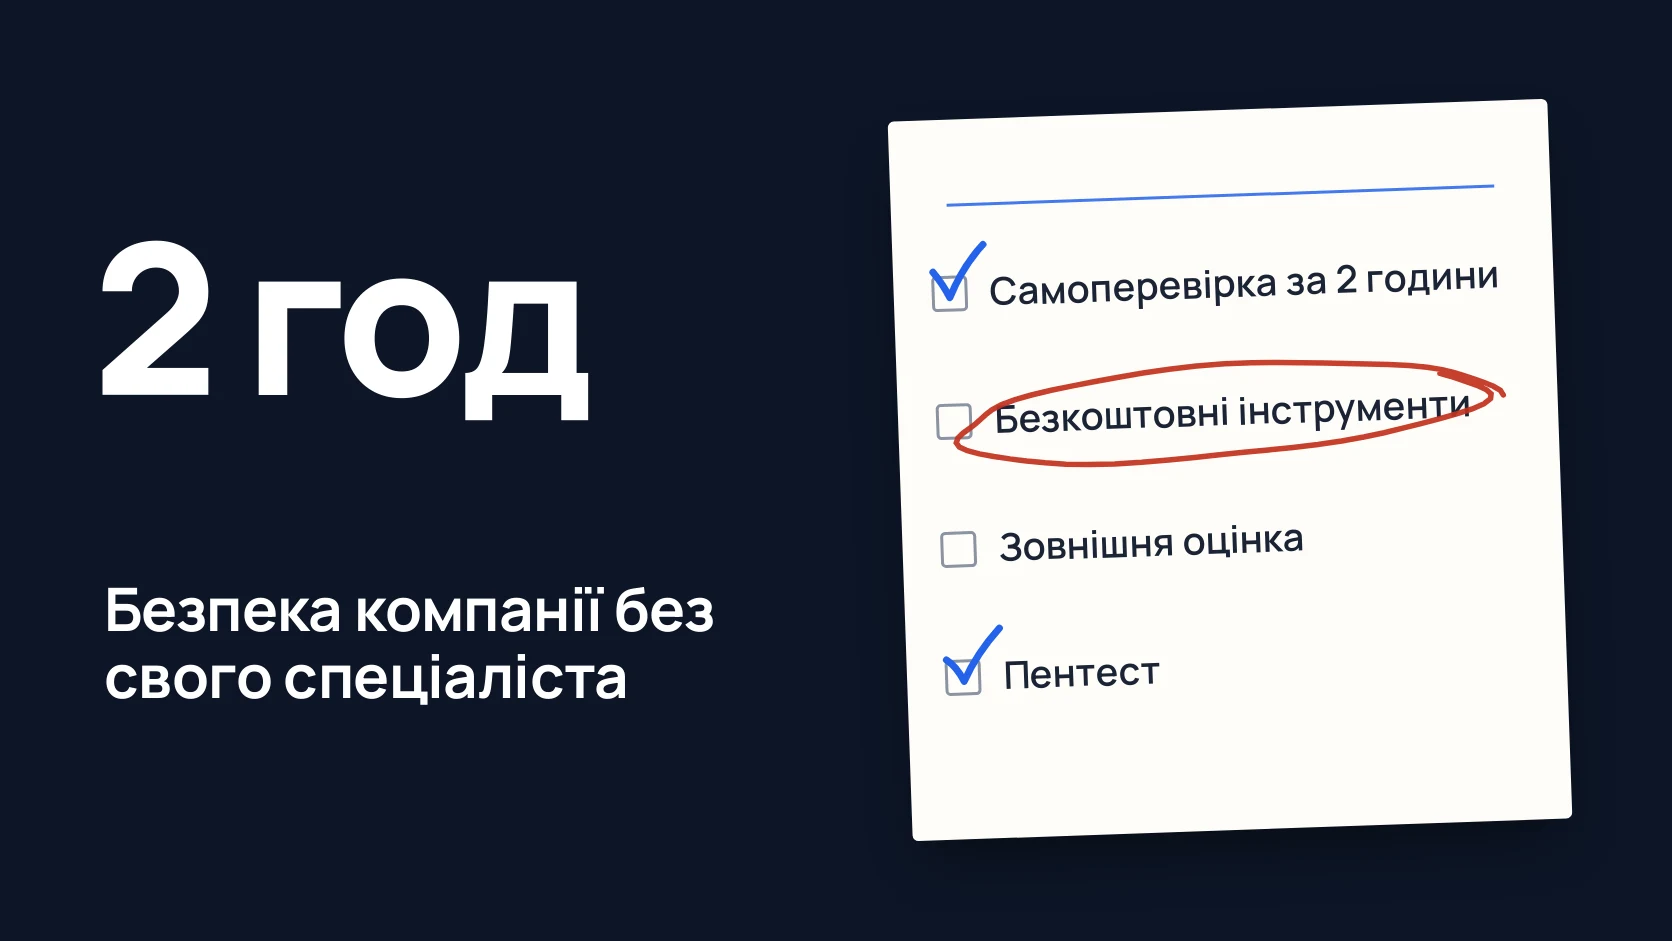
Чотири способи перевірити безпеку компанії без фахівця з безпеки: самоперевірка, зовнішня оцінка, пентест, програма. Таблиця, план на 2 години, чекліст.
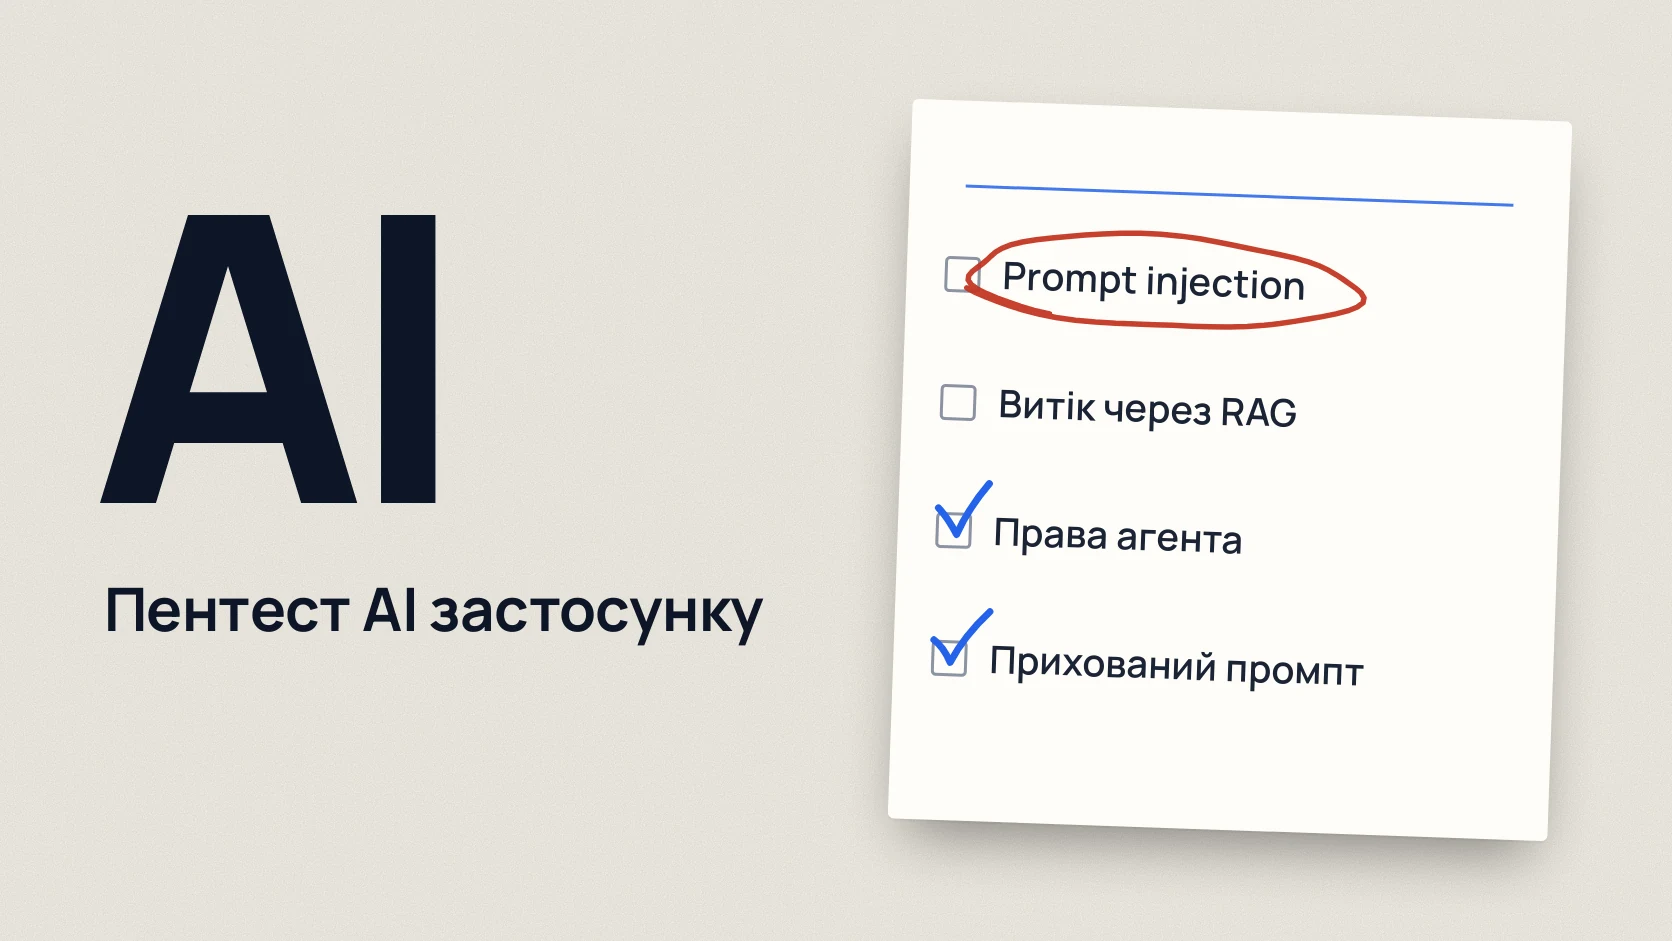
Що перевіряють під час пентесту AI застосунку: prompt injection, витік даних через RAG, права агента, прихований промпт, витрати. За OWASP LLM Top 10 2026.
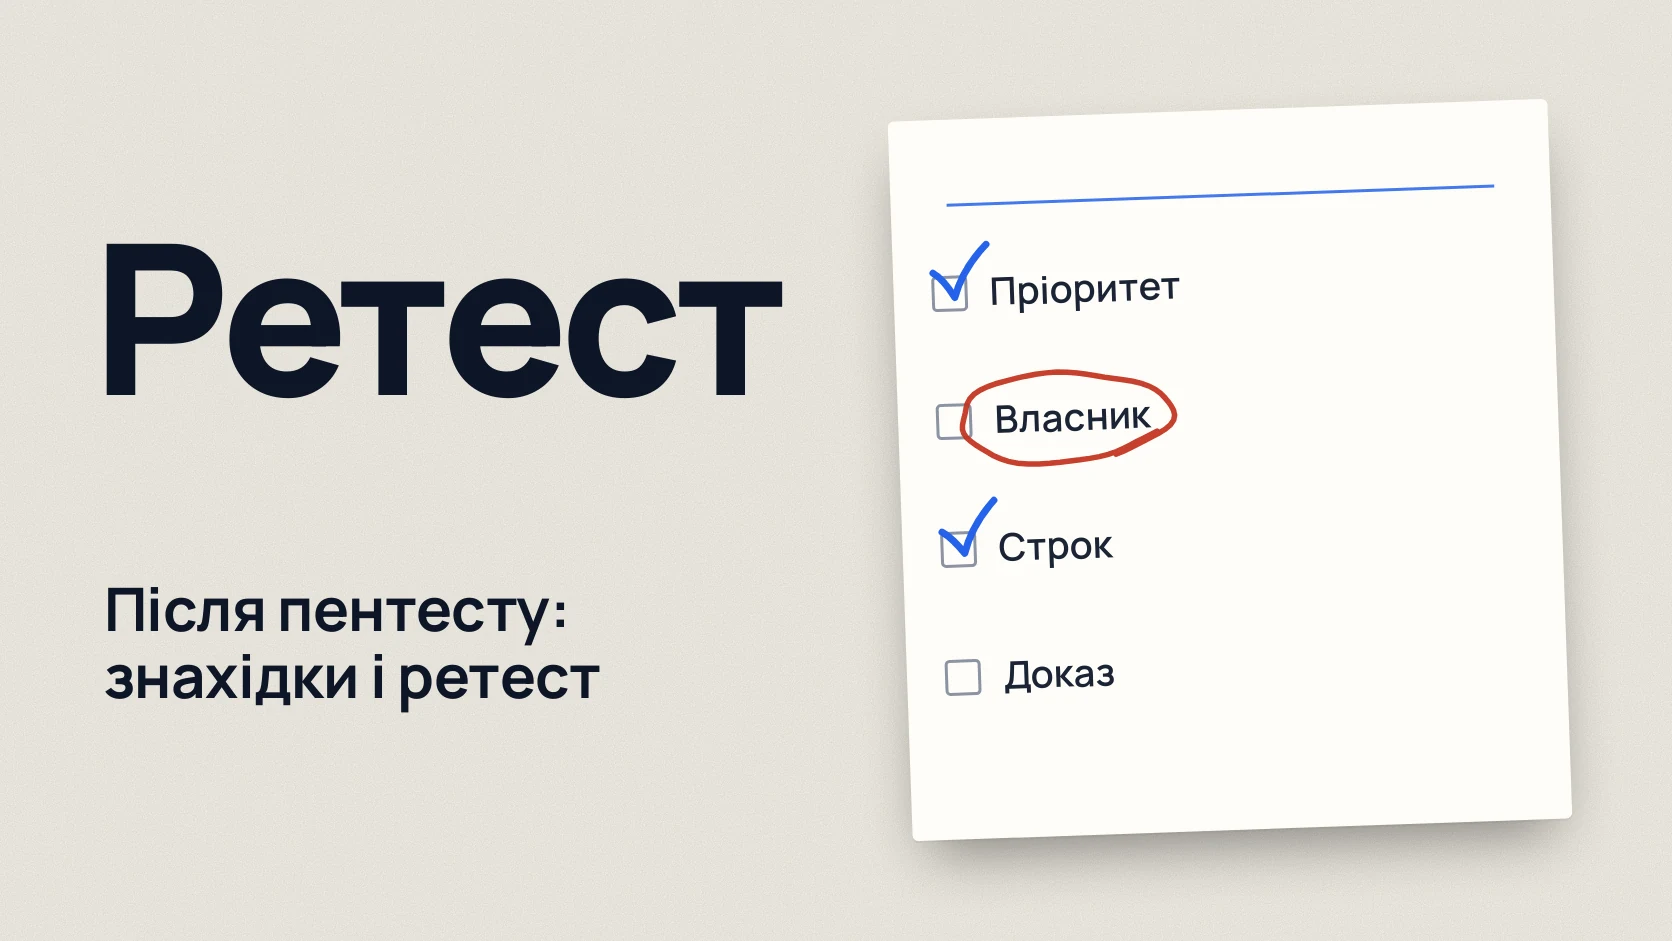
Що робити зі звітом пентесту: як читати CVSS, як розставити пріоритети, хто відповідає за знахідку, план виправлень і що доводить ретест. Чекліст.
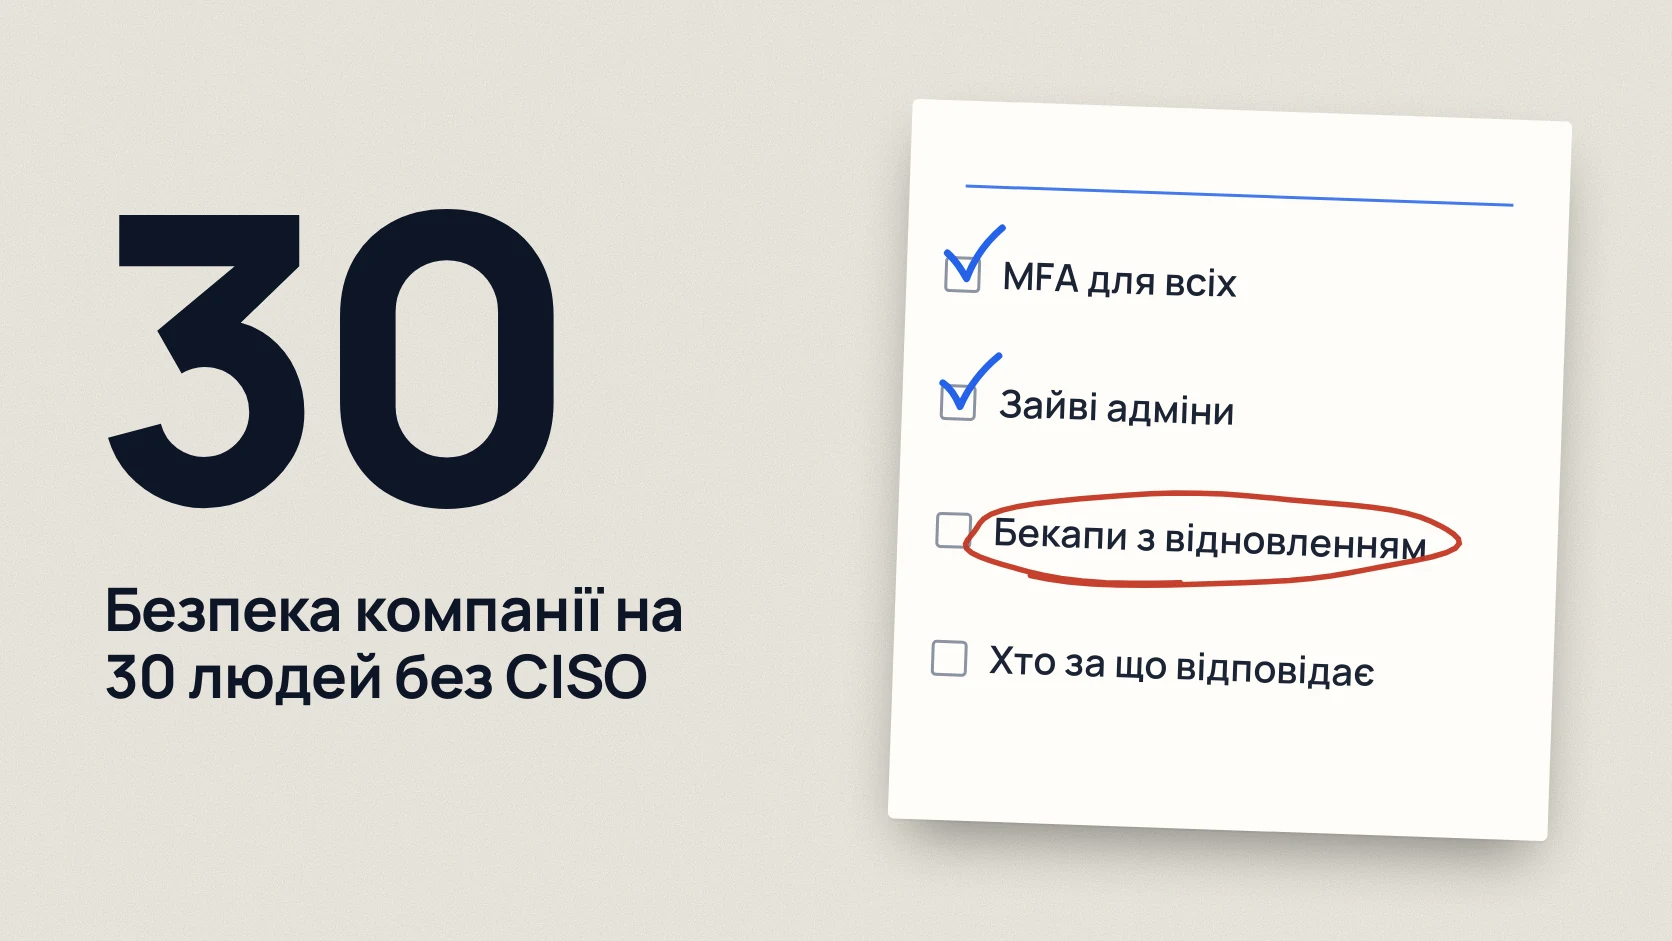
10 перших кроків безпеки для компанії без фахівця з безпеки: навіщо кожен, як перевірити за 15 хвилин і хто відповідає. Таблиця й чекліст.
PHP2Shell: які версії PHP виправлені, як дізнатися версію на робочому сайті, що перевірити у WordPress, адмінах і копіях. Чекліст для власника й IT.
Шість перевірок Microsoft 365 за годину: MFA, старі протоколи входу, адміністратори, пересилання пошти, файли, журнали. Де клікати і що це означає.
Як підготуватися до пентесту: межі перевірки, тестові акаунти, дозвіл, хмара й хостинг, резервні копії, звіт і ретест. Чекліст для замовника.
SPF, DKIM і DMARC простими словами, позначка зовнішніх листів, захист посилань, правило перевірки реквізитів для бухгалтерії і фішинг-симуляції без сорому.
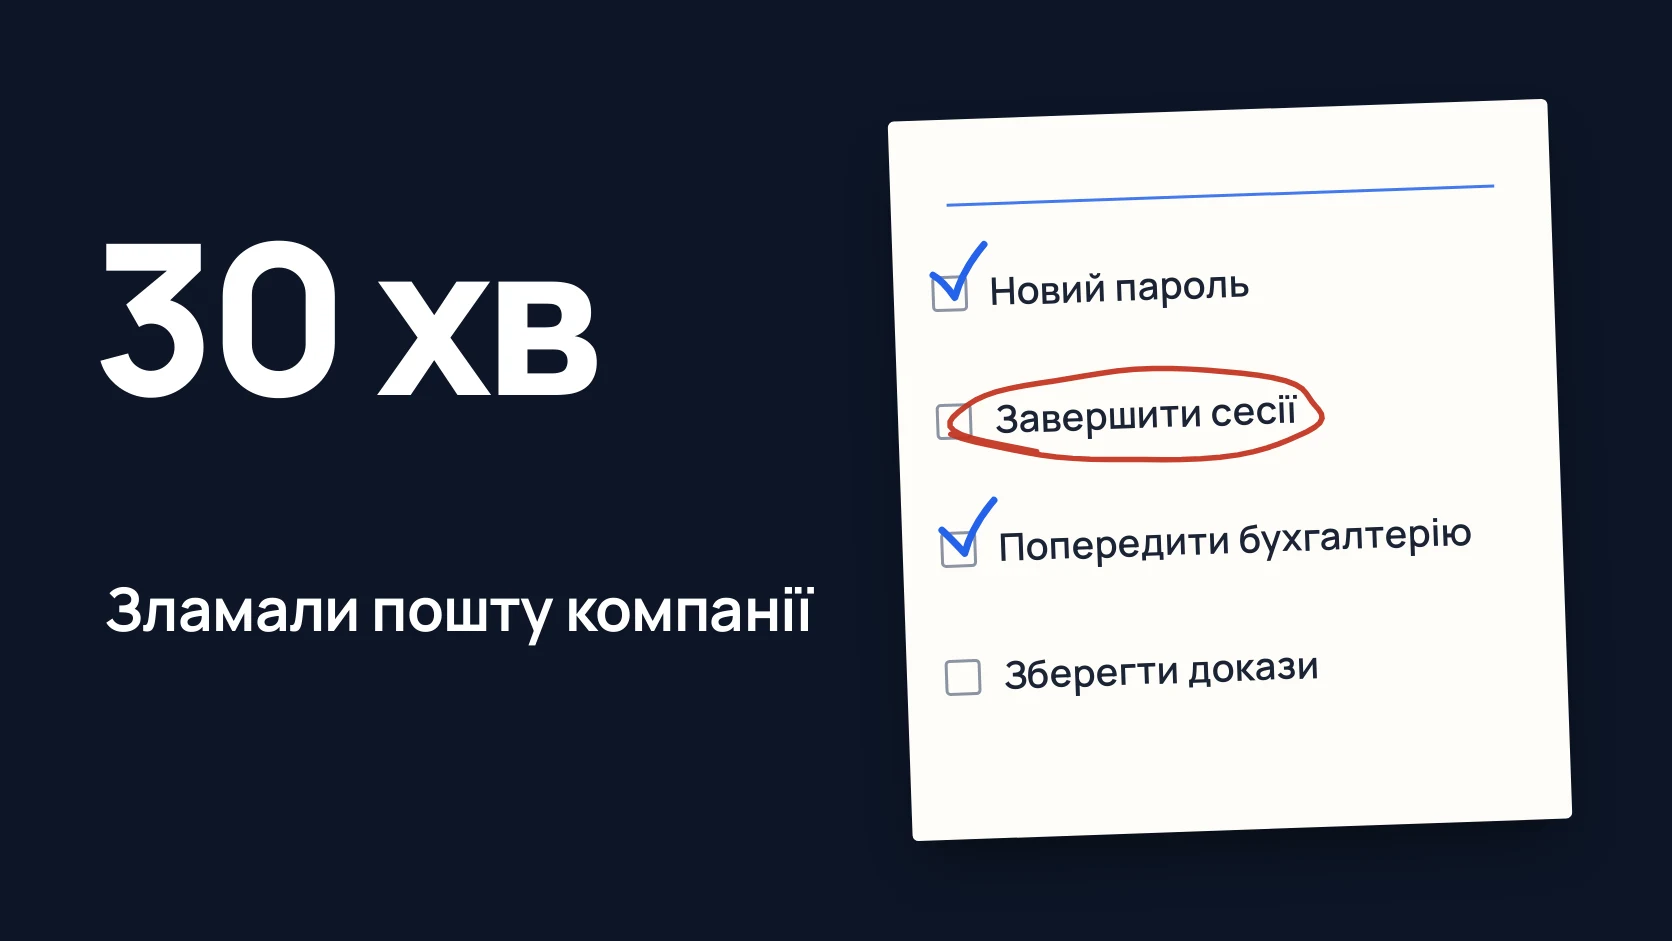
Покроковий план на перші 30 хвилин після злому пошти чи акаунта компанії: зупинити шкоду, попередити бухгалтерію, зберегти докази, кому дзвонити.
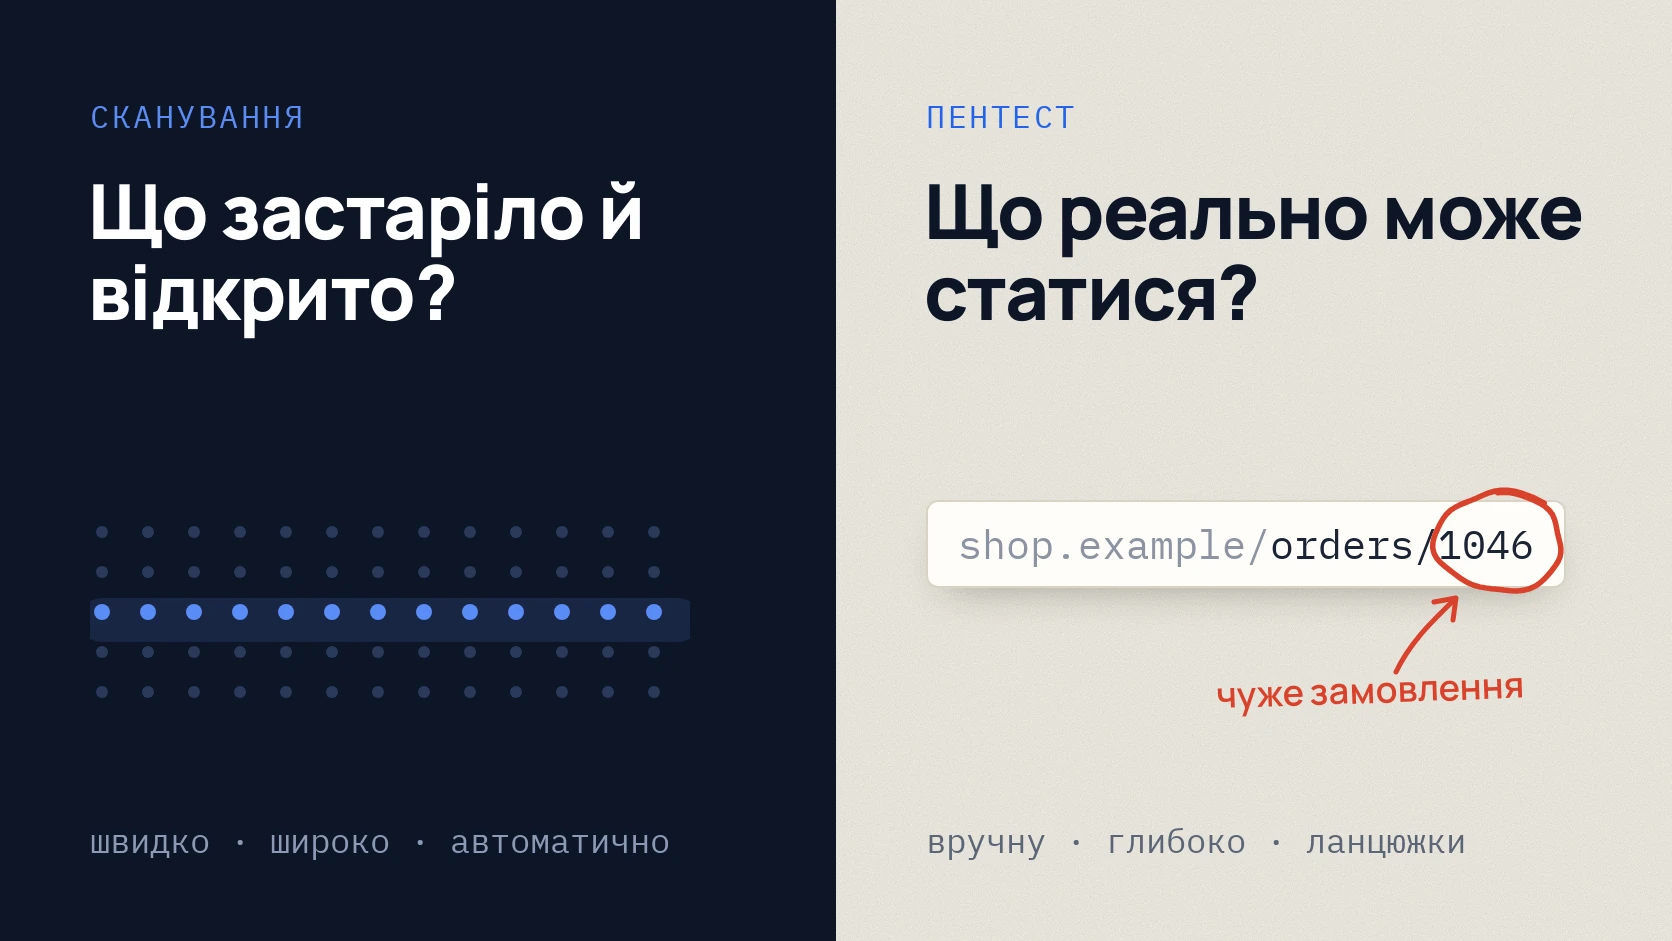
Чим пентест відрізняється від сканування вразливостей: що кожен знаходить і пропускає, скільки триває, коли що обирати. Порівняльна таблиця й чекліст.
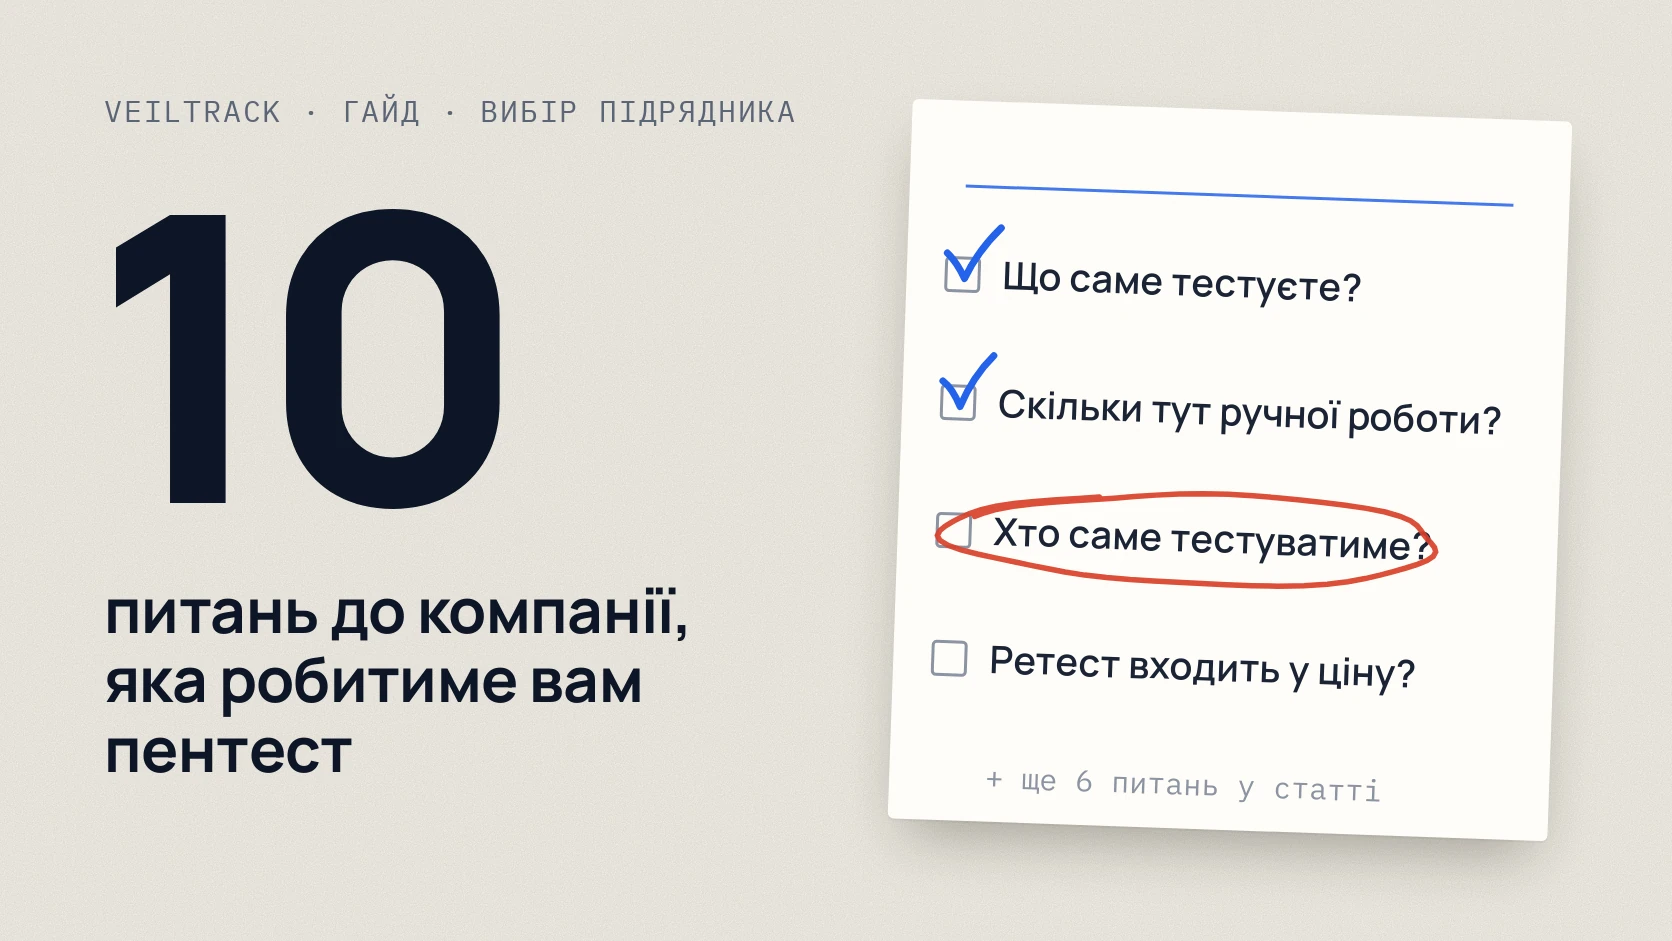
Як обрати виконавця пентесту в Україні: 10 запитань до компанії, тривожні знаки, що має бути в договорі та звіті. Чекліст для власника й IT.
Скільки коштує пентест в Україні і від чого залежить ціна: три приклади обсягу в робочих днях, таблиця факторів ціни, чекліст і вибір виконавця.