Зміст статті
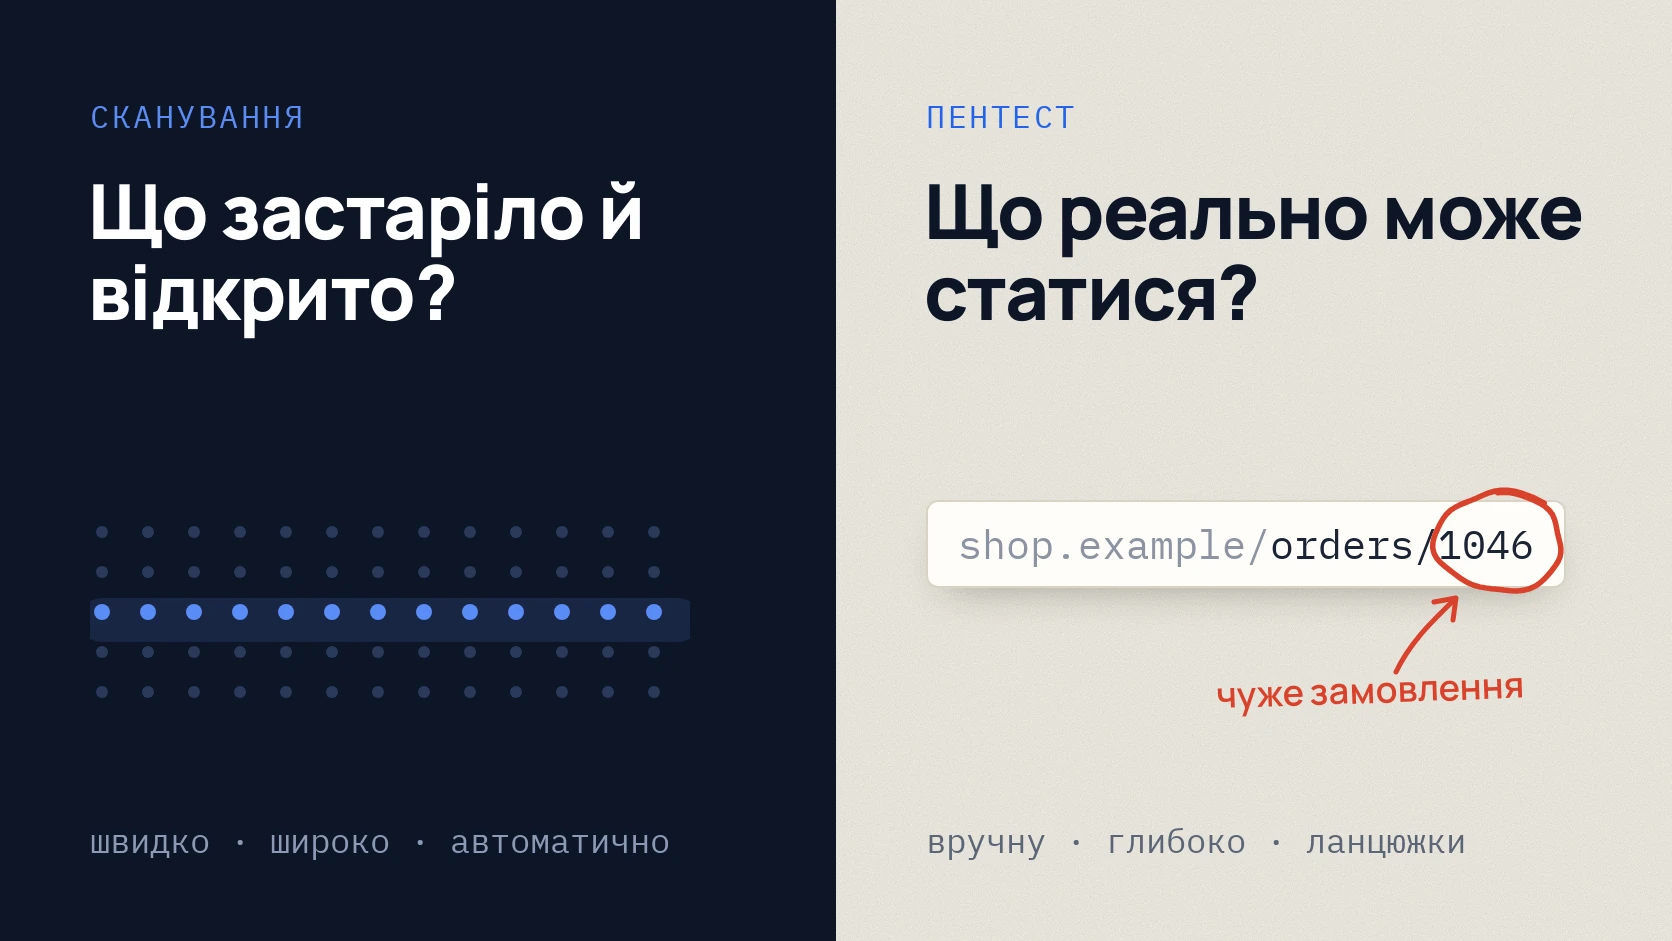
Сканування вразливостей автоматично перевіряє багато систем на відомі проблеми: застарілі версії, відкриті сервіси, небезпечні налаштування. Пентест робить людина: вона перевіряє, чи можна реально використати слабкі місця і дістатися чужих даних, грошей або доступів. Сканування відповідає на питання «що в нас застаріло й відкрите», пентест на питання «що реально може статися».
Обидва потрібні, але для різного. Нижче порівняння, приклад, де сканер мовчить, а проблема є, і як вирішити, з чого почати.
Коротко
- Сканування швидке й широке: сотні адрес за кілька днів, відомі вразливості й налаштування. Добре для регулярного контролю.
- Пентест глибокий і ручний: логіка застосунку, права доступу, ланцюжки з кількох дрібних проблем. Добре перед запуском, великими змінами чи вимогою партнера.
- Сканер не бачить, що покупець може відкрити чуже замовлення, змінивши номер в адресі. Пентестер перевіряє саме такі речі.
- Типова розумна схема: сканування регулярно, пентест раз на рік і після великих змін.
Порівняння
| Сканування вразливостей | Пентест | |
|---|---|---|
| Хто працює | Інструмент, людина перевіряє результати | Людина, інструменти допомагають |
| Питання | Що застаріло, відкрите, неправильно налаштоване? | Що реально може зробити зловмисник? |
| Ширина | Багато систем одразу | Погоджені системи, але глибоко |
| Що знаходить | Відомі вразливості (CVE), старі версії, слабкі налаштування | Обхід прав доступу, чужі дані, помилки логіки, ланцюжки атак |
| Що пропускає | Логіку бізнесу, права між користувачами | Те, що не входило в межі перевірки |
| Тривалість | Зазвичай кілька днів | Зазвичай від тижня й довше, залежно від обсягу |
| Результат | Список проблем із пріоритетами | Відтворені знахідки, вплив на бізнес, порядок виправлень |
| Як часто | Регулярно: щомісяця чи щокварталу | Раз на рік і після великих змін |
NIST і PCI SSC окремо описують ці види робіт і прямо кажуть, що одне не замінює іншого. [1] [2]
Де сканер мовчить, а проблема є
Інтернет-магазин. Покупець заходить у свій кабінет і відкриває замовлення за адресою на кшталт /orders/1045. Змінює число на 1046 і бачить чуже замовлення: ім'я, телефон, адресу доставки.
Для сканера тут усе гаразд: сторінка відповідає, вхід працює, відомих вразливостей у версіях немає. Помилка в тому, що система не перевіряє, чи належить замовлення саме цьому покупцю. OWASP описує такі перевірки авторизації як окрему частину тестування вебзастосунків. [3] Знайти це може лише людина, яка думає як зловмисник.
Протилежний приклад: на сервері забута стара версія PHP або відкрита адмін-панель. Сканер знайде це за хвилини, а пентестер міг би витратити на це час, якого краще присвятити логіці застосунку.
Що обрати у вашій ситуації
Почніть зі сканування (Vulnerability Assessment), якщо:
- у вас багато сайтів, серверів або сервісів, доступних з інтернету;
- безпеку давно не перевіряли і спершу треба прибрати очевидне;
- потрібен регулярний контроль між пентестами.
Обирайте пентест, якщо:
- у вас є власний продукт: кабінет клієнта, API, платежі, дані користувачів;
- готуєте запуск, велике оновлення або нову інтеграцію;
- партнер, клієнт або регулятор просить незалежну перевірку.
Обидва разом, якщо продукт важливий для бізнесу: сканування регулярно, пентест раз на рік і після великих змін. Якщо в компанії вже є команда безпеки, наступний крок Red Team: перевірка, чи помітять і зупинять реальну атаку.
Якщо ризики є в кількох місцях одразу (пошта, акаунти, сайт, співробітники), зручніше зібрати перевірки в одну програму з одним звітом.
Типові помилки
- Купити сканування під назвою «пентест». Попросіть пояснити, скільки часу працює людина і що саме вона перевіряє руками. Більше запитань є в статті як обрати компанію для пентесту.
- Отримати сирий звіт сканера. Сотні рядків без перевірки людиною: частина з них хибні тривоги, а справжні проблеми губляться.
- Робити пентест, не закривши відоме. Якщо сканер знаходить десятки старих версій, пентестер витратить час на очевидне. Спершу приберіть його.
- Вважати непротестоване безпечним. І звіт сканера, і звіт пентесту мають чітко казати, що не перевіряли.
Чекліст перед замовленням
Завантажити чекліст підготовки (PDF)PDF · A4
FAQ
Чи можна замінити пентест скануванням, щоб заощадити?
Ні, вони відповідають на різні питання. Сканування дешевше й корисне регулярно, але не знайде помилок логіки та прав доступу. Для продукту з клієнтськими даними одного сканування недостатньо.
Скільки триває кожен вид перевірки?
Сканування зазвичай займає кілька днів разом із розбором результатів. Пентест залежить від обсягу: для невеликого вебзастосунку це зазвичай від тижня, для кількох систем довше.
Чи може сканування зашкодити робочій системі?
Активне сканування створює навантаження, тому його погоджують заздалегідь: які адреси, коли і з якою інтенсивністю. Без письмового дозволу активних перевірок не роблять.
Що таке Vulnerability Assessment?
Це сканування вразливостей разом із ручним розбором: фахівець прибирає хибні тривоги, оцінює ризик і пояснює, що виправити першим.
Як часто робити сканування і пентест?
Сканування регулярно, наприклад щомісяця чи щокварталу. Пентест раз на рік і після великих змін у продукті чи інфраструктурі.
Посилання
- NIST SP 800-115: Technical Guide to Information Security Testing and Assessment csrc.nist.gov
- PCI SSC: Penetration Testing Guidance v1.1 (2017) pcisecuritystandards.org
- OWASP Web Security Testing Guide: Introduction wstg.owasp.org



