Contenido del artículo
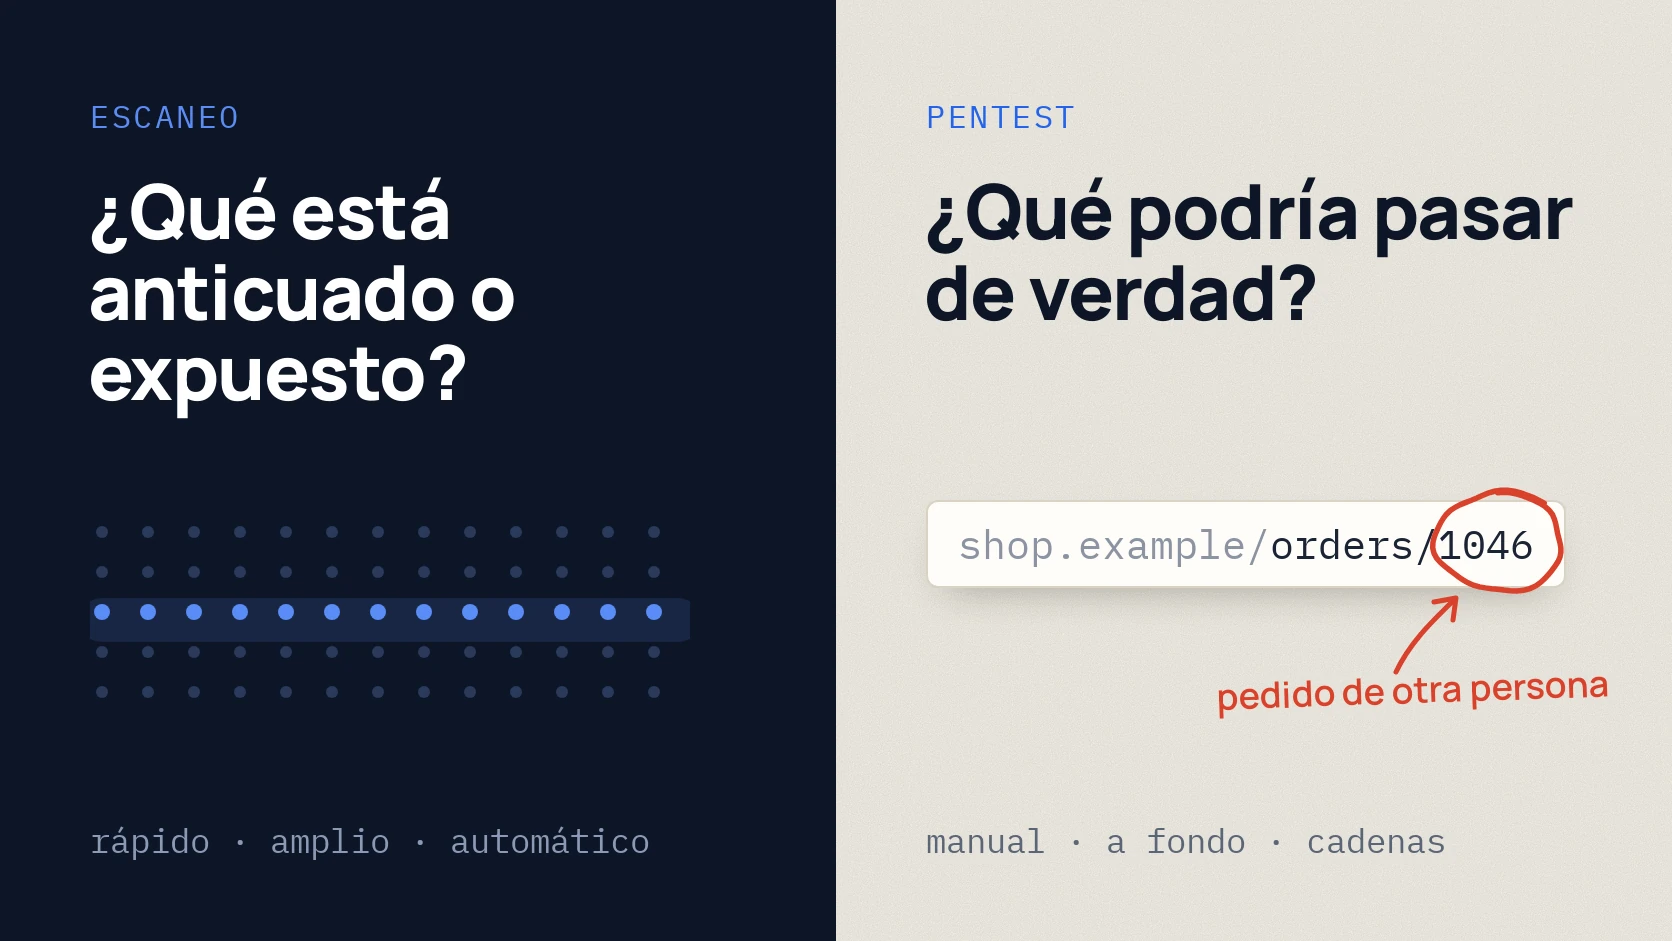
Un escaneo de vulnerabilidades revisa automáticamente muchos sistemas en busca de problemas conocidos: versiones antiguas, servicios expuestos, configuraciones inseguras. Un pentest lo hace una persona que comprueba si esos puntos débiles se pueden usar de verdad para llegar a datos ajenos, dinero o accesos. El escaneo responde a «qué está anticuado y expuesto», el pentest a «qué podría pasar de verdad».
Hacen falta los dos, para cosas distintas. Abajo tienes una comparación, un ejemplo en el que el escáner calla aunque el problema existe y cómo decidir por dónde empezar.
En resumen
- El escaneo es rápido y amplio: cientos de direcciones en pocos días, vulnerabilidades y configuraciones conocidas. Sirve para el control periódico.
- El pentest es profundo y manual: lógica de la aplicación, permisos, cadenas de varios fallos pequeños. Sirve antes de un lanzamiento, tras cambios grandes o cuando lo pide un socio.
- Un escáner no ve que un cliente puede abrir el pedido de otro cambiando el número en la dirección. Un pentester revisa justo eso.
- Una rutina sensata: escaneo periódico y un pentest al año y tras cambios grandes.
Comparación
| Escaneo de vulnerabilidades | Pentest | |
|---|---|---|
| Quién lo hace | Una herramienta, una persona revisa los resultados | Una persona, ayudada por herramientas |
| Pregunta | ¿Qué está anticuado, expuesto o mal configurado? | ¿Qué podría hacer de verdad un atacante? |
| Amplitud | Muchos sistemas a la vez | Sistemas acordados, pero a fondo |
| Encuentra | Vulnerabilidades conocidas (CVE), versiones antiguas, configuraciones débiles | Permisos rotos, datos de otros usuarios, fallos de lógica, cadenas de ataque |
| Pasa por alto | La lógica de negocio, los permisos entre usuarios | Lo que quedó fuera del alcance acordado |
| Duración | Normalmente unos días | Normalmente una semana o más, según el alcance |
| Resultado | Lista de problemas con prioridades | Hallazgos reproducidos, impacto en el negocio, orden de correcciones |
| Frecuencia | Periódica: mensual o trimestral | Una vez al año y tras cambios grandes |
NIST y PCI SSC describen estos trabajos por separado y dicen claramente que uno no sustituye al otro. [1] [2]
Donde el escáner calla pero el problema existe
Una tienda online. Un cliente entra en su área y abre un pedido en una dirección como /orders/1045. Cambia el número a 1046 y ve el pedido de otra persona: nombre, teléfono, dirección de entrega.
Para el escáner todo está bien: la página responde, el acceso funciona, no hay versiones vulnerables conocidas. El fallo es que el sistema no comprueba si el pedido pertenece a ese cliente. OWASP describe estas comprobaciones de autorización como una parte aparte de las pruebas de aplicaciones web. [3] Solo lo encuentra una persona que piensa como un atacante.
El caso contrario: en un servidor queda una versión antigua de PHP o un panel de administración expuesto. El escáner lo encuentra en minutos, mientras que el pentester puede dedicar mejor ese tiempo a la lógica de la aplicación.
Qué elegir en tu caso
Empieza por el escaneo (Vulnerability Assessment) si:
- tienes muchas webs, servidores o servicios accesibles desde internet;
- hace mucho que no se revisa la seguridad y primero hay que limpiar lo evidente;
- necesitas control periódico entre pentests.
Elige un pentest si:
- tienes un producto propio: área de clientes, API, pagos, datos de usuarios;
- preparas un lanzamiento, una actualización grande o una integración nueva;
- un socio, cliente o regulador pide una prueba independiente.
Los dos, si el producto es importante para el negocio: escaneo periódico y un pentest al año y tras cambios grandes. Si la empresa ya tiene un equipo de seguridad, el siguiente paso es un Red Team: comprobar si un ataque real se detectaría y se pararía.
Si los riesgos están en varios sitios a la vez (correo, cuentas, web, personas), es más cómodo reunir las pruebas en un programa con un solo informe.
Errores habituales
- Comprar un escaneo con la etiqueta «pentest». Pregunta cuánto tiempo trabaja una persona y qué revisa exactamente a mano. Tienes más preguntas en cómo elegir una empresa de pentesting.
- Recibir el informe en bruto del escáner. Cientos de líneas que nadie ha revisado: algunas son falsas alarmas y los problemas reales se pierden.
- Hacer un pentest sin cerrar lo conocido. Si el escáner encuentra decenas de versiones antiguas, el pentester gastará tiempo en lo evidente. Límpialo primero.
- Dar por seguro lo que no se probó. Tanto el informe del escaneo como el del pentest deben decir claramente qué no se revisó.
Checklist antes de contratar
Descargar la lista de preparación (PDF)PDF · A4
Preguntas frecuentes
¿Puede un escaneo sustituir a un pentest para ahorrar?
No, responden a preguntas distintas. El escaneo es más barato y útil de forma periódica, pero no encuentra fallos de lógica ni permisos rotos. Para un producto con datos de clientes no basta con escanear.
¿Cuánto dura cada uno?
El escaneo suele llevar unos días, incluida la revisión de resultados. El pentest depende del alcance: para una aplicación web pequeña, normalmente una semana o más; para varios sistemas, más tiempo.
¿Puede un escaneo dañar un sistema en producción?
El escaneo activo genera carga, así que se acuerda antes: qué direcciones, cuándo y con qué intensidad. Sin autorización por escrito no se hacen pruebas activas.
¿Qué es un Vulnerability Assessment?
Es un escaneo de vulnerabilidades con revisión manual: un especialista quita las falsas alarmas, valora el riesgo y explica qué arreglar primero.
¿Cada cuánto escanear y hacer un pentest?
Escanear de forma periódica, por ejemplo cada mes o cada trimestre. El pentest, una vez al año y tras cambios grandes en el producto o la infraestructura.
Referencias
- NIST SP 800-115: Technical Guide to Information Security Testing and Assessment csrc.nist.gov
- PCI SSC: Penetration Testing Guidance v1.1 (2017) pcisecuritystandards.org
- OWASP Web Security Testing Guide: Introduction wstg.owasp.org



