Encontramos las vulnerabilidades de su aplicación antes de que alguien las aproveche
Pentest manual de aplicaciones web, API e infraestructura externa. Reproducimos cada hallazgo, mostramos su impacto en el negocio y verificamos la corrección.
Cuándo necesita un pentest ya
Dos coincidencias en esta lista significan que la revisión debe entrar en su plan.
- Va a lanzar un producto nuevo o una actualización importante
- Ha añadido una API nueva o una integración con un servicio externo
- Te diriges a clientes enterprise y te exigen una revisión independiente
- Hace mucho, o nunca, que no te revisa un proveedor externo
- Ha migrado la infraestructura o ha cambiado de hosting
- Un socio, un cliente o un regulador pide una validación de seguridad
- Quieres comprobar no si existe protección, sino si alguien podría sortearla de verdad
- Tienes un equipo interno de seguridad y necesitas una mirada independiente sobre su trabajo
Qué atacamos
En palabras sencillas. La lista exacta se fija en el alcance antes de empezar.
Aplicación web
Páginas, formularios, subida de archivos, tratamiento de los datos introducidos.
API
Los canales por los que tu producto intercambia datos con otros sistemas, incluidos los que ya nadie recuerda.
Autenticación
Acceso, recuperación de contraseña, sesiones, tokens, multifactor.
Roles y permisos de acceso
Si un usuario puede llegar a datos y acciones que no le corresponden.
Lógica de negocio
Escenarios formalmente permitidos por el sistema, pero susceptibles de abuso.
Servicios externos
Integraciones, notificaciones automáticas entre servicios, componentes de terceros y su configuración.
Configuraciones
Ajustes de los servidores, cabeceras, accesos, servicios expuestos innecesarios.
Clases de vulnerabilidad habituales
Intentos de llegar a datos ajenos, suplantar el contenido de una página o saltarse las comprobaciones. Técnicamente: inyecciones, XSS, SSRF, IDOR y clases afines.
Por qué un escáner no basta
Sí, los escáneres son útiles: cubren rápido lo conocido y ahorran tiempo. Pero no responden a la pregunta clave: si esto se puede usar contra usted.
Qué ve un escáner
Patrones conocidos, versiones obsoletas, errores típicos de configuración. Es una base útil y también la recogemos.
Qué aporta el trabajo manual
La lógica de negocio, el abuso de permisos, las cadenas de varios problemas menores y el contexto de tu producto concreto.
- Un escáner no sabe qué significa en tu producto «la cuenta de otro» o «un estado de pedido equivocado»
- No combinará tres hallazgos irrelevantes por separado en una vía de ataque que funcione
- No distinguirá un problema real de un comportamiento esperado
- No comprobará si es posible salirse del propio rol
Seis etapas sin sorpresas
En cada etapa sabe qué está pasando y qué viene después.
Límites
Acordamos qué revisamos exactamente: dominios, aplicaciones, API, entornos. También dejamos por escrito qué queda fuera.
Autorización
Obtenemos la autorización por escrito para probar dentro de los límites acordados. Sin ella, la revisión activa no empieza.
Revisión
Prueba manual desde la posición del atacante. Las herramientas automáticas son solo un apoyo. Los hallazgos críticos los comunicamos de inmediato, sin esperar al informe.
Informe
El informe: qué se ha encontrado, cómo reproducirlo, qué criticidad tiene y qué significa para el negocio.
Correcciones
Tu equipo corrige. Nosotros seguimos disponibles y respondemos a las preguntas sobre cada hallazgo.
Comprobación posterior
Volvemos a comprobar lo corregido y registramos qué se ha cerrado exactamente.
Ninguna prueba sin autorización
Las pruebas activas se realizan solo dentro de los límites acordados y solo tras la autorización por escrito.
Las técnicas arriesgadas se excluyen o se trasladan a un entorno de pruebas. El objetivo es encontrar un problema, no crearlo.
Un informe con el que su equipo trabaja al día siguiente
Cada hallazgo con pasos para reproducirlo, impacto en el negocio y orden de corrección.
Hallazgos confirmados
No «potencialmente posible», sino lo que hemos reproducido de verdad, con los pasos de reproducción.
Prioridades
Qué cerrar hoy y qué planificar. Sin una lista de 200 puntos con el mismo peso.
Impacto en el negocio
Qué obtiene en concreto un atacante si lo explota: datos, dinero, acceso, interrupción del servicio.
Descripción técnica para el equipo
Suficiente concreción para que los desarrolladores lo corrijan sin conjeturas adicionales.
Comprobación posterior
Tras las correcciones comprobamos de nuevo y registramos el resultado.
Repaso final
Repasamos los resultados por llamada: qué está cerrado, qué queda y qué mirar a continuación.
Productos que probamos
Productos multiusuario
Aislamiento entre tenants, permisos de rol, API que crecieron más rápido que la documentación.
Dinero y flujos de pago
Lógica de pago, límites de las operaciones, acceso a los datos financieros.
Pedidos y pagos
Paneles de administración, carrito y descuentos, integraciones de sistemas de pago, datos de clientes.
Datos sensibles de pacientes
Formularios de cita, acceso del personal, almacenamiento de historiales médicos.
Las dos partes de la operación
La confianza entre vendedor y comprador, la moderación, el abuso de la lógica.
Operaciones irreversibles
Accesos, claves, integraciones, comportamiento del sistema en escenarios límite.
El fundador dirige cada proyecto y responde del resultado
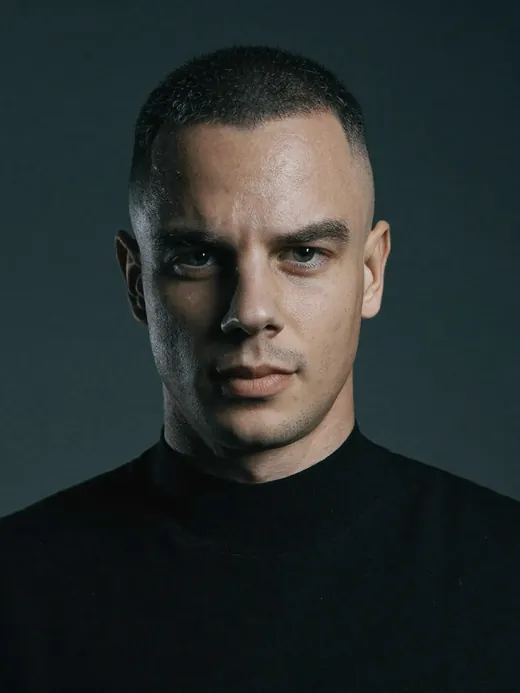
Un pentest nunca va en cadena: dirijo el proyecto desde la planificación hasta la revisión final y respondo del resultado.
Dirijo un equipo de ciberseguridad. Desde 2019 he hecho más de 170 pentests para más de 80 empresas. He trabajado en la seguridad de muchos bancos y sistemas de pago de Ucrania, y también de organismos públicos y cuerpos policiales. El proyecto lo dirige el fundador, sin subcontratar el trabajo.
Reviso los sistemas igual que lo hace un atacante real: desde fuera, sin pistas, sin acceso desde dentro.
Preguntas frecuentes
Otros servicios de seguridad de Veiltrack
Cuándo conviene elegir otro formato
Un pentest profundiza en una aplicación. ¿Una tarea más amplia o distinta? Estos son los formatos para ella.
Vulnerability Assessment
Cuando hay que revisar no una aplicación, sino todo el perímetro externo en busca de problemas técnicos conocidos.
Veiltrack Security Program
Cuando además de la aplicación hay que revisar el perímetro, el equipo y los accesos, dentro de unos límites acordados.
Reserve una llamada de 30 minutos
30 minutos: le decimos qué probar, con qué alcance y en qué plazo. Sin presentaciones ni presión.