Знайдемо вразливості у вашому застосунку до того, як ними скористаються
Ручний пентест вебзастосунків, API та зовнішньої інфраструктури. Відтворюємо кожну знахідку, показуємо її вплив на бізнес і перевіряємо виправлення.
Коли пентест потрібен вже зараз
Два збіги зі списку означають, що перевірку пора ставити в план.
- Ви запускаєте новий продукт або велике оновлення
- Додали новий API чи інтеграцію із зовнішнім сервісом
- Виходите на enterprise-клієнтів, і від вас вимагають незалежну перевірку
- Давно — або жодного разу — не перевірялися зовнішнім підрядником
- Пройшли міграцію інфраструктури чи змінили хостинг
- Партнер, клієнт або регулятор просить підтвердження безпеки
- Хочете перевірити не наявність захисту, а чи зможе хтось його реально обійти
- Є внутрішня команда з безпеки, і потрібен незалежний погляд на її роботу
Що ми атакуємо
Простими словами. Точний перелік фіксуємо в межах перевірки до старту.
Вебзастосунок
Сторінки, форми, завантаження файлів, обробка введених даних.
API
Канали, через які продукт обмінюється даними з іншими системами — включно з тими, про які вже забули.
Автентифікація
Вхід, відновлення пароля, сесії, токени, багатофакторність.
Ролі та права доступу
Чи може користувач дістатися до даних і дій, які йому не належать.
Бізнес-логіка
Сценарії, формально дозволені системою, але придатні для зловживання.
Зовнішні сервіси
Інтеграції, автоматичні сповіщення між сервісами, сторонні компоненти та їх налаштування.
Конфігурації
Налаштування серверів, заголовки, доступи, зайві відкриті сервіси.
Типові класи вразливостей
Спроби дістатися чужих даних, підмінити вміст сторінки або обійти перевірки. Технічно — ін'єкції, XSS, SSRF, IDOR та суміжні класи.
Чому сканера недостатньо
Так, сканери корисні: вони швидко покривають відоме й економлять час. Але вони не відповідають на головне питання: чи можна цим скористатися проти вас.
Що бачить сканер
Відомі шаблони, застарілі версії, типові помилки конфігурації. Це корисна база — і ми теж її знімаємо.
Що додає ручна робота
Бізнес-логіку, зловживання правами доступу, ланцюжки з кількох дрібних проблем і контекст саме вашого продукту.
- Сканер не знає, що у вашому продукті означає «чужий рахунок» або «не той статус замовлення»
- Він не поєднає три нецікаві окремо знахідки в один робочий шлях атаки
- Він не відрізнить справжню проблему від очікуваної поведінки
- Він не перевірить, чи можна вийти за межі своєї ролі
Шість етапів без сюрпризів
На кожному етапі ви знаєте, що відбувається і що буде далі.
Межі перевірки
Домовляємось, що саме перевіряємо: домени, застосунки, API, оточення. Так само фіксуємо, що у роботу не входить.
Дозвіл
Отримуємо письмовий дозвіл на тестування погоджених меж перевірки. Без нього активна перевірка не починається.
Перевірка
Ручна перевірка з позиції атакуючого. Автоматичні інструменти — лише допоміжні. Критичні знахідки повідомляємо відразу, не чекаючи звіту.
Звіт
Звіт: що знайдено, як це відтворити, наскільки критично і що це означає для бізнесу.
Виправлення
Ваша команда виправляє. Ми на звʼязку і відповідаємо на питання по кожній знахідці.
Повторна перевірка
Повторно перевіряємо виправлене і фіксуємо, що саме закрито.
Жодного тестування без дозволу
Активні перевірки виконуються тільки в погоджених межах і тільки після письмового дозволу.
Ризиковані техніки або виключаються, або переносяться на тестове оточення. Мета — знайти проблему, а не створити її.
Звіт, з яким команда працює наступного дня
Кожна знахідка з кроками відтворення, впливом на бізнес і порядком виправлення.
Підтверджені знахідки
Не «потенційно можливо», а те, що ми справді відтворили — з кроками відтворення.
Пріоритети
Що закривати сьогодні, а що планово. Без списку на 200 пунктів однакової ваги.
Вплив на бізнес
Що конкретно отримує зловмисник у разі експлуатації: дані, гроші, доступ, простій.
Технічний опис для команди
Достатньо конкретики, щоб розробники виправили без додаткових здогадок.
Повторна перевірка
Після виправлень перевіряємо ще раз і фіксуємо результат.
Фінальний розбір
Проходимо результати голосом: що закрито, що лишилось, на що дивитися далі.
Продукти, які ми тестуємо
Багатокористувацькі продукти
Ізоляція тенантів, права ролей, API, які росли швидше за документацію.
Гроші й платіжні потоки
Платіжна логіка, обмеження операцій, доступ до фінансових даних.
Замовлення й оплати
Адмінки, кошик і знижки, інтеграції платіжних систем, дані клієнтів.
Чутливі дані пацієнтів
Форми запису, доступ персоналу, зберігання медичних записів.
Дві сторони угоди
Довіра між продавцем і покупцем, модерація, зловживання логікою.
Необоротні операції
Доступи, ключі, інтеграції, поведінка системи на межових сценаріях.
Засновник веде кожен проєкт і відповідає за результат
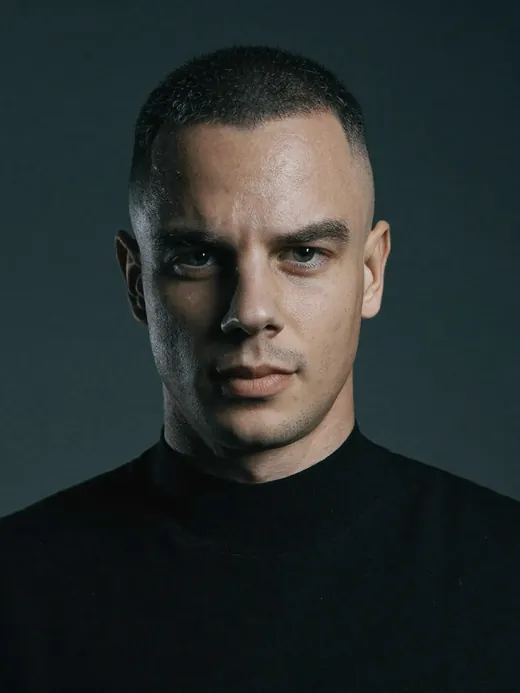
Пентест не ставимо «на конвеєр»: я веду проєкт від планування до фінального розбору і відповідаю за результат.
Керую командою з кібербезпеки. З 2019 року провів понад 170 пентестів для понад 80 компаній. Працював із безпекою багатьох українських банків і платіжних систем, а також держустанов і правоохоронних органів. Проєкт веде засновник, роботу назовні не передаємо.
Перевіряю системи так само, як це робить реальний зловмисник — зовні, без підказок, без доступу зсередини.
Часті запитання
Інші напрями безпеки Veiltrack
Коли краще обрати інший формат
Пентест іде вглиб одного застосунку. Задача ширша або інша? Ось формати під неї.
Vulnerability Assessment
Коли потрібно перевірити не один застосунок, а весь зовнішній периметр на відомі технічні проблеми.
Veiltrack Security Program
Коли крім застосунку потрібно перевірити периметр, команду та доступи — в одних погоджених межах.
Забронюйте 30-хвилинний розбір
30 хвилин: скажемо, що тестувати, в якому обсязі і за який час. Без презентацій і тиску.