Перевірте, чи спрацює фішинг на вашій команді
Запускаємо реалістичні фішингові сценарії на погоджену аудиторію і показуємо, де людський фактор відкриває доступ до компанії.
Технічний захист не спрацьовує, якщо доступ віддають добровільно
Тут не потрібна вразливість у коді. Достатньо листа, який виглядає звично.
Атака нічого не зламує
Зловмиснику не потрібна вразливість, якщо співробітник сам введе пароль на схожій сторінці.
Лист виглядає буденно
Повідомлення від «бухгалтерії», підрядника чи керівника не викликає підозри — особливо в кінці робочого дня.
Один клік — і це вже доступ
Далі відбувається не атака, а звичайний вхід під легітимним акаунтом. У логах — нічого дивного.
Як проходить симуляція
Сценарії, межі й аудиторію погоджуємо до запуску. Сюрпризи будуть тільки в результатах.
Погодження сценарію
Обираємо реалістичні сценарії під вашу компанію та узгоджуємо межі: що можна використовувати, а що ні.
Аудиторія
Визначаємо, хто бере участь: підрозділи, ролі, кількість людей.
Симуляція
Надсилаємо погоджені сценарії. Жодних реальних наслідків для співробітників і робочих систем.
Вимірювання поведінки
Фіксуємо реакцію: хто відкрив, хто перейшов, хто повідомив про підозрілий лист і як швидко.
Розбір
Показуємо результати в агрегованому вигляді: де саме виникає ризик і чому саме там.
Рекомендації
Що змінити в процесах, налаштуваннях і навчанні, щоб наступного разу результат був іншим.
Мета — виміряти поведінку, а не зібрати доступи
Симуляція існує для того, щоб побачити, як команда реагує, і виправити процеси. Ми не використовуємо результати для тиску на конкретних людей.
Звітність агрегована: керівник бачить картину по підрозділах і ролях, а не список «хто попався».
Що ви знатимете після симуляції
Скільки людей перейшли
І на якому саме етапі зупинились: відкрили лист, перейшли за посиланням, пішли далі.
Ризикова поведінка
Які дії створюють ризик: введення даних, завантаження файлів, відповідь на лист.
Слабкі місця в структурі
Які підрозділи й ролі реагують найгірше — і чому це логічно саме для них.
Патерни
Які сценарії працюють на вашій команді найкраще: тиск часу, авторитет, звична рутина.
Рекомендації
Конкретні зміни в процесах і налаштуваннях, а не загальні поради «бути уважними».
Матеріал для навчання
Приклади з вашої власної симуляції — на них команда вчиться значно краще, ніж на чужих.
Що робимо після тесту
Одна симуляція показує стан. Зміну показує друга.
Розбір з керівництвом
Проходимо результати голосом: що сталося, де ризик, що з цим робити в першу чергу.
Навчання на власних прикладах
Матеріали будуються на сценаріях, які реально спрацювали у вашій команді.
Повторна симуляція
Через погоджений час повторюємо, щоб побачити динаміку, а не здогадуватись про неї.
Кому це потрібно найбільше
- Команди від 20 людей
- Фінанси й бухгалтерія — там, де підтверджують платежі
- SaaS-продукти з доступом до клієнтських даних
- E-commerce, де адмінка означає гроші й замовлення
- Розподілені та віддалені команди
- Компанії з великою кількістю акаунтів і зовнішніх сервісів
Засновник веде кожен проєкт і відповідає за результат
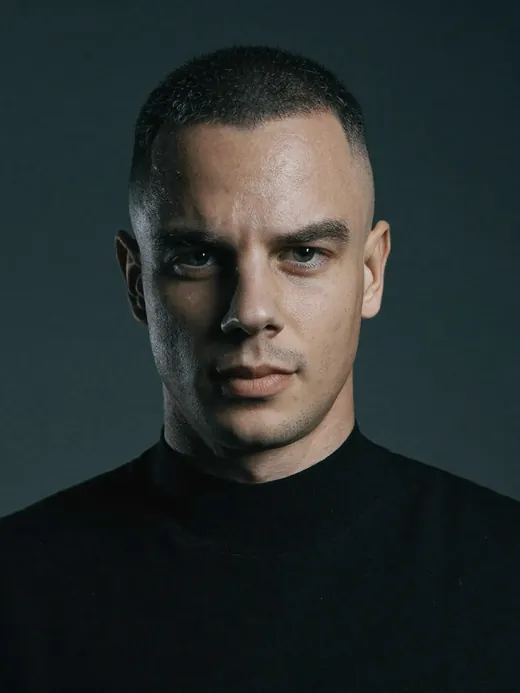
Я веду проєкт і відповідаю за результат. Сценарії готуємо під вашу компанію, а не за шаблоном із набору.
Керую командою з кібербезпеки. З 2019 року провів понад 170 пентестів для понад 80 компаній. Працював із безпекою багатьох українських банків і платіжних систем, а також держустанов і правоохоронних органів. Проєкт веде засновник, роботу назовні не передаємо.
Перевіряю системи так само, як це робить реальний зловмисник — зовні, без підказок, без доступу зсередини.
Часті запитання
Інші напрями безпеки Veiltrack
Якщо ризик не лише в людях
Симуляція перевіряє людський фактор. Технічну частину закривають інші формати.
Vulnerability Assessment
Коли потрібно перевірити, що видно й доступно ззовні на технічному рівні.
Veiltrack Security Program
Коли людський фактор — лише одна з кількох речей, які треба перевірити.
Забронюйте 30-хвилинний розбір
На короткому дзвінку визначимо розмір аудиторії, сценарії та межі. Далі — тільки після вашого погодження.