Зміст статті
Ціна пентесту в Україні залежить не від розміру компанії, а від обсягу перевірки: скільки систем і ролей користувачів треба перевірити, наскільки глибоко фахівець працює вручну і скільки робочих днів це займе разом зі звітом та повторною перевіркою. Тому публічні цифри на ринку різняться в десятки разів, а фіксовану ціну чесно можна назвати лише після короткої розмови про ваші системи.
Нижче три типові приклади обсягу з тривалістю в робочих днях, таблиця «від чого залежить ціна», чекліст підготовки й поради, як обрати виконавця пентесту.
Найдорожча помилка при замовленні пентесту не в тому, щоб переплатити. А в тому, щоб заплатити за автоматичне сканування й повірити, що перевірено доступи, ролі та бізнес-логіку. Сканер цього не бачить, а зловмисник перевіряє саме це. Типовий сценарій: покупець змінює номер замовлення в адресі сторінки й бачить чужі адреси та телефони. Вхід працює, оплата працює, сканер нічого не знайшов.
Коротко
- Пентест означає погоджену й контрольовану перевірку конкретних систем. Він не дорівнює автоматичному скануванню та не означає «перевірити все».
- Ціна залежить передусім від чіткого обсягу перевірки (scope): які системи й ролі тестують, наскільки глибоко, скільки днів працює фахівець і що входить у звіт та повторну перевірку (ретест).
- Орієнтири тривалості: сайт із кабінетом клієнта зазвичай займає від 5 до 10 робочих днів, сайт разом з API мобільного застосунку від 8 до 15, компанія на 30 людей (периметр, хмарний офіс, симуляція фішингу) від 8 до 14.
- Опубліковані ціни в Україні рахують різні речі, тому середню суму з них вивести не можна. Фіксовану ціну називають після розмови про ваші системи.
- До підписання домовтеся про письмовий дозвіл, межі й винятки, правила безпечного тесту, склад звіту, виправлення та ретест.
Скільки це коштує в Україні
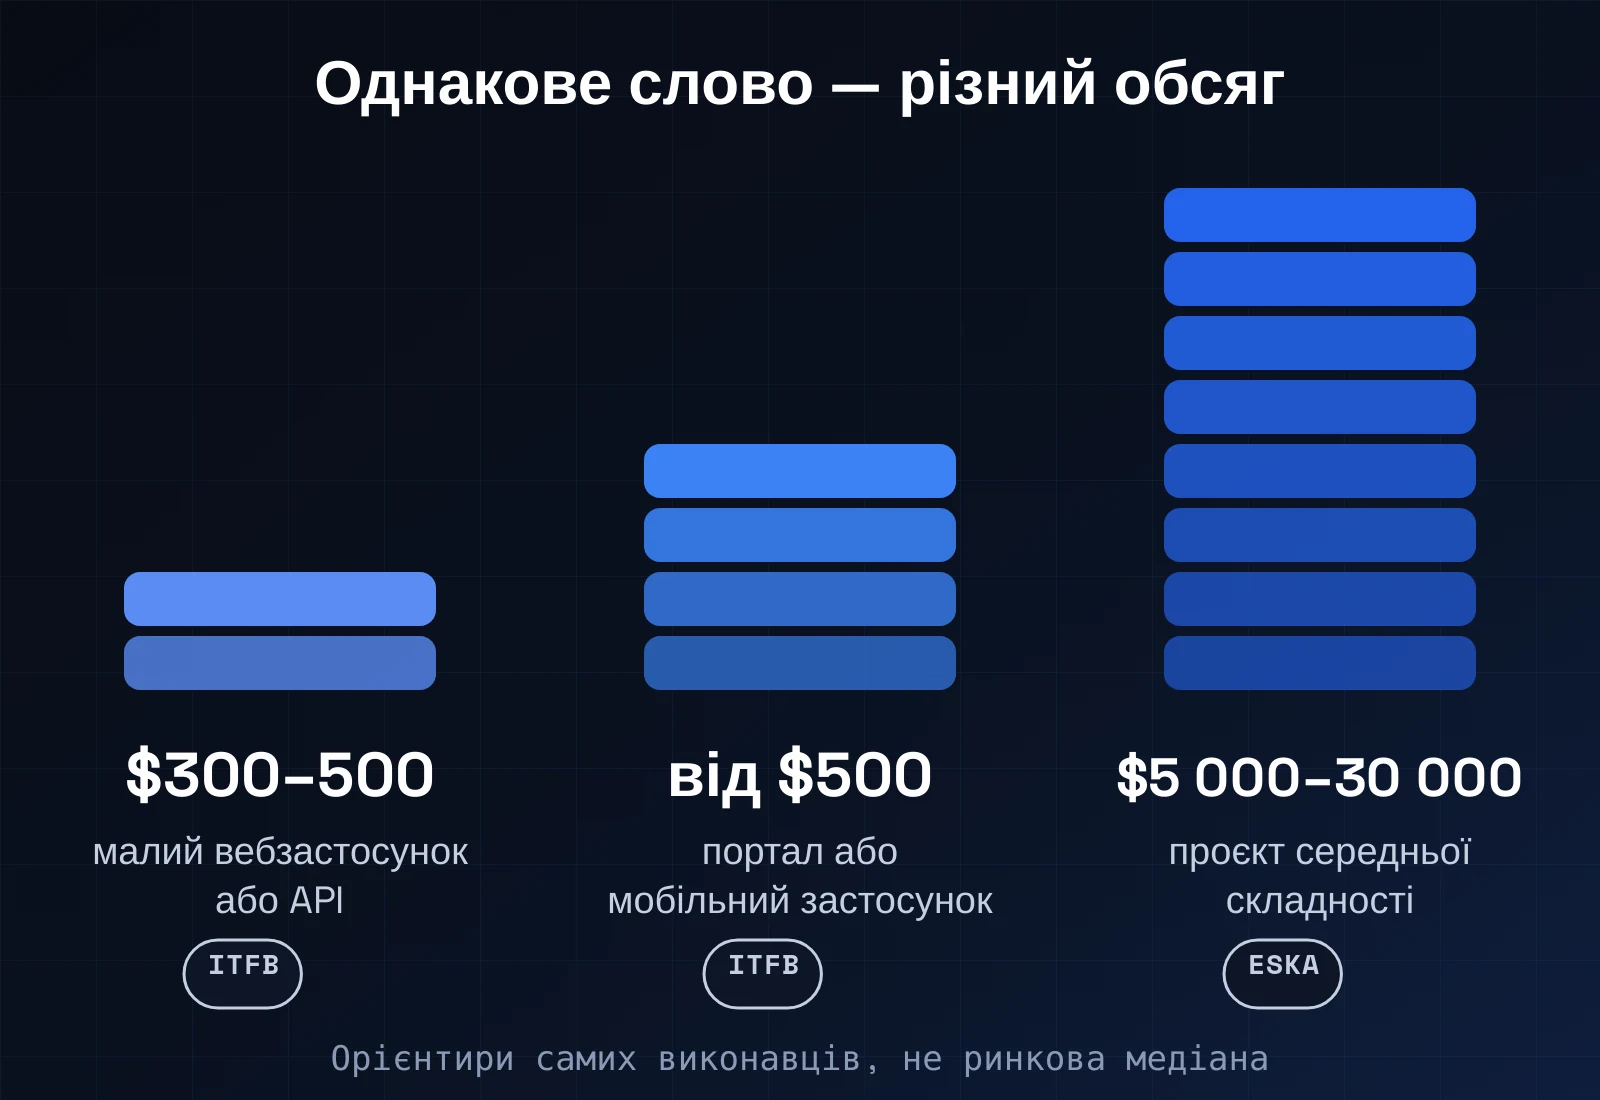
Без однакового обсягу цифри не зіставляються. У публічних українських матеріалах трапляються орієнтири від $300 до $500 за невеликий вебзастосунок або API в одного постачальника і від $5 000 до $30 000 за корпоративний проєкт в іншого. [7] [8] Це різні обсяги робіт, тому їх не можна порівнювати як одну й ту саму послугу.
Від чого залежить ціна
Ціну складають робочі дні фахівця. Кожен рядок нижче додає або забирає дні, а остання колонка показує, як заощадити без шкоди для результату.
| Фактор | Чому це важливо | Як зменшити вартість без втрати якості |
|---|---|---|
| Кількість систем і середовищ | Кожен сайт, API, мобільний застосунок чи хмарний сервіс є окремим обсягом роботи. | Почніть із системи, де гроші й дані клієнтів. Решту перенесіть у наступний етап. |
| Ролі користувачів і бізнес-логіка | Кожну роль (клієнт, менеджер, адміністратор) перевіряють окремо, і саме тут найчастіше відкриваються чужі дані. | Дайте готові тестові облікові записи всіх ролей і короткий опис, хто що має бачити. |
| Глибина ручної перевірки | Ручна робота знаходить те, чого не бачить сканер, і займає більшість днів. | Не урізайте ручну частину. Краще звузьте перелік систем. |
| Скільки знає тестувальник | Без документації фахівець витрачає дні, щоб спершу зрозуміти систему ззовні. | Передайте документацію API, схему системи й тестові дані. Так перевірка дешевша й глибша. |
| Середовище й вікна робіт | Робота лише вночі або з частими паузами на робочому сайті розтягує строк. | Дайте тестове середовище, близьке до робочого, або зручні вікна для тесту. |
| Звіт і розбір результатів | Резюме для керівника, технічна частина й зустріч для розбору теж займають час. | Погодьте один звіт із коротким резюме, без окремих версій, які нікому не потрібні. |
| Ретест | Кожен раунд повторної перевірки додає дні. | Виправте все критичне й важливе до одного спільного ретесту. |
| Терміновість | Старт «на завтра» означає перепланування команди. | Плануйте перевірку за кілька тижнів, а не за кілька днів. |
Приклади публічних пропозицій
Приклади публічних пропозицій, не медіана ринку.
| Публічне джерело | Що вказано | Чому це не універсальний тариф |
|---|---|---|
| ESKA, стаття від 2 липня 2024 року [7] | Від $5 000 до $30 000 для проєкту середньої складності; також наведено від $5 000 до $10 000 для компаній до 50 серверів, від $10 000 до $20 000 до 100 серверів і понад $20 000 для великих проєктів. | Це старіші орієнтири зі статті провайдера. Кількість серверів не описує обсяг вебмагазину чи SaaS, а умови, податки й склад ретесту не нормалізовані. |
| ITFB, стаття від 25 червня 2026 року [8] | Наведено діапазон від $500 до $20 000 та окремі стартові орієнтири: від $300 до $500 для малого вебзастосунку чи API, від $500 для порталу або мобільного застосунку, від $1 000 для глибокого аудиту хмари. | Це оцінки самого постачальника; у тексті немає достатньо єдиних припущень, щоб порівняти ці нижні межі з повним ручним тестом або іншими пропозиціями. |
Нижня межа в кілька сотень доларів зазвичай означає обмежений обсяг: уточнюйте, що саме входить у роботу.
З цих публікацій не можна вивести, що «нормальний пентест коштує стільки-то». Вони показують інше: різняться системи, глибина, кількість ролей, ручні години, тип звіту й ретест. Коли просите кошторис, попросіть вказати валюту, податки, кількість людино-днів, склад команди, автоматизовані й ручні роботи, виключення, строк і ціну додаткового ретесту. Тоді дві пропозиції можна порівняти за однаковими правилами.
Якщо ваш бізнес приймає карткові платежі, окремо з'ясуйте, чи й у якій ролі ви входите до сфери PCI DSS. PCI SSC описує застосування стандарту до організацій, що зберігають, обробляють або передають дані платіжних карток чи можуть впливати на їхнє середовище; вимоги до конкретної організації слід уточнювати з еквайром або кваліфікованим оцінювачем. Це не означає, що кожному сайту потрібен однаковий набір робіт. [5] Для конкретних PCI процедур користуйтеся актуальною версією стандарту, а не старим додатком з рекомендаціями 2017 року. [6]
Три приклади обсягу: сайт, сайт з API, компанія на 30 людей
Суми в гривнях чи доларах я тут свідомо не пишу: вони залежать від ваших конкретних систем. Тривалість у робочих днях дає чесніше уявлення про обсяг. Дні нижче враховують роботу фахівця разом зі звітом, але без ретесту. Фіксовану ціну й строк я називаю після короткої розмови, коли бачу ваш перелік систем і ролей.
| Приклад | Що перевіряють | Тривалість, робочих днів |
|---|---|---|
| Сайт компанії з кабінетом клієнта | Вхід, кабінет, ролі, форми, панель адміністратора | від 5 до 10 |
| Сайт і API мобільного застосунку | Сайт, API, дані застосунку на телефоні | від 8 до 15 |
| Компанія на 30 людей | Зовнішній периметр, Microsoft 365 або Google Workspace, симуляція фішингу | від 8 до 14, календарно 3 або 4 тижні |
Приклад 1. Сайт компанії з кабінетом клієнта
Що перевіряють. Вхід, реєстрацію й відновлення пароля. Чи бачить клієнт лише свої замовлення, документи й рахунки. Ролі персоналу й панель адміністратора, форми та завантаження файлів, налаштування сервера, на якому працює сайт. Типова знахідка: підміна номера замовлення відкриває чужі дані, як у прикладі на початку статті.
Тривалість. Зазвичай від 5 до 10 робочих днів разом зі звітом.
Що у звіті. Коротке резюме для керівника; кожна знахідка з доказом і кроками відтворення; оцінка ризику; конкретне виправлення для розробника; перелік перевіреного й виключеного.
Що змінює обсяг. Більше днів: кілька ролей персоналу, оплата, інтеграції з CRM чи обліковою системою, тест лише на робочому сайті в нічні вікна. Менше днів: одна роль клієнта й одна роль адміністратора, тестове середовище, готові облікові записи й опис, хто що має бачити.
Приклад 2. Сайт і API мобільного застосунку
Що перевіряють. Усе з першого прикладу плюс API (програмний інтерфейс, через який застосунок обмінюється даними з сервером). Чи можна отримати чужі дані, підставивши інший ідентифікатор; чи перевіряються права на кожному запиті; чи не віддає сервер зайвих полів; чи обмежено кількість спроб входу. OWASP окремо описує ризики саме для API, і першим у списку стоїть доступ до чужих об'єктів. [9] Якщо застосунок в обсязі, дивляться також, що він зберігає на телефоні: токени входу, ключі, збережені дані.
Тривалість. Зазвичай від 8 до 15 робочих днів. Сайт і застосунок часто працюють через один API, тоді дні двох частин не просто додаються.
Що у звіті. Те саме, що в першому прикладі, плюс перелік перевірених методів API (адрес, до яких звертається застосунок) і окремо знахідки по застосунку на Android та iOS, якщо вони входили в обсяг.
Що змінює обсяг. Більше днів: дві платформи, багато методів API без документації, захист застосунку від аналізу, який доводиться обходити. Менше днів: документація API (наприклад, колекція Postman або опис Swagger), тестові облікові записи, тестова збірка застосунку, одна платформа на першому етапі.
Приклад 3. Компанія на 30 людей: периметр, хмарний офіс і фішинг
Що перевіряють. Три частини. Зовнішній периметр: що з ваших систем видно з інтернету (сайт, пошта, VPN, віддалений доступ, забуті піддомени) і чи можна через це потрапити всередину. Хмарний офіс, тобто Microsoft 365 або Google Workspace: двофакторний вхід, права адміністраторів, пересилання пошти назовні, доступ до спільних файлів, записи SPF, DKIM і DMARC (вони захищають ваш домен від підробки листів). Для Microsoft 365 корисна точка відліку його власний показник Secure Score, але він не замінює ручну перевірку. [10] І симуляція фішингу: погоджений навчальний лист працівникам, щоб побачити, хто відкриє посилання, хто введе дані на підробленій сторінці і хто повідомить про лист.
Тривалість. Зазвичай від 8 до 14 робочих днів: периметр від 3 до 5, хмарний офіс від 2 до 4, симуляція фішингу від 2 до 4 разом із підготовкою сценарію, плюс спільний звіт. Календарно це 3 або 4 тижні, бо фішингова кампанія має тривати кілька днів.
Що у звіті. Одне резюме для керівника по всіх трьох частинах; технічні знахідки периметра; перелік налаштувань хмарного офісу з пріоритетами; знеособлена статистика фішингу (скільки відкрили, перейшли, повідомили); план, що виправити першим.
Що змінює обсяг. Більше днів: кілька доменів чи офісів, власні сервери поряд із хмарою, кілька хвиль або сценаріїв фішингу. Менше днів: один домен, доступ на читання до консолі адміністратора замість пошуку налаштувань ззовні, одна хвиля фішингу. Кількість людей тут впливає менше, ніж здається: лист отримують усі одночасно. Для такої компанії часто потрібен не класичний пентест, а поєднання перевірки периметра, Security Assessment хмарного офісу й симуляції фішингу. Добрий виконавець скаже, з чого почати саме вам.
Ретест після виправлень зазвичай займає від 1 до 3 робочих днів, залежно від кількості знахідок. Щоб отримати фіксовану ціну, достатньо короткої розмови: ви називаєте системи й ролі, а у відповідь отримуєте письмовий обсяг із кількістю днів.
Що насправді купує бізнес
Пентест відповідає на вужче запитання, ніж «чи безпечна компанія?»: чи може тестувальник у погоджених умовах використати слабкі місця в конкретних системах і чим це загрожує? OWASP описує окремі методики перевірки вебзастосунків і сервісів, зокрема автентифікації, авторизації, сесій і API. Це корисна карта тестів, але не обіцянка перевірити кожну можливу систему. [2]
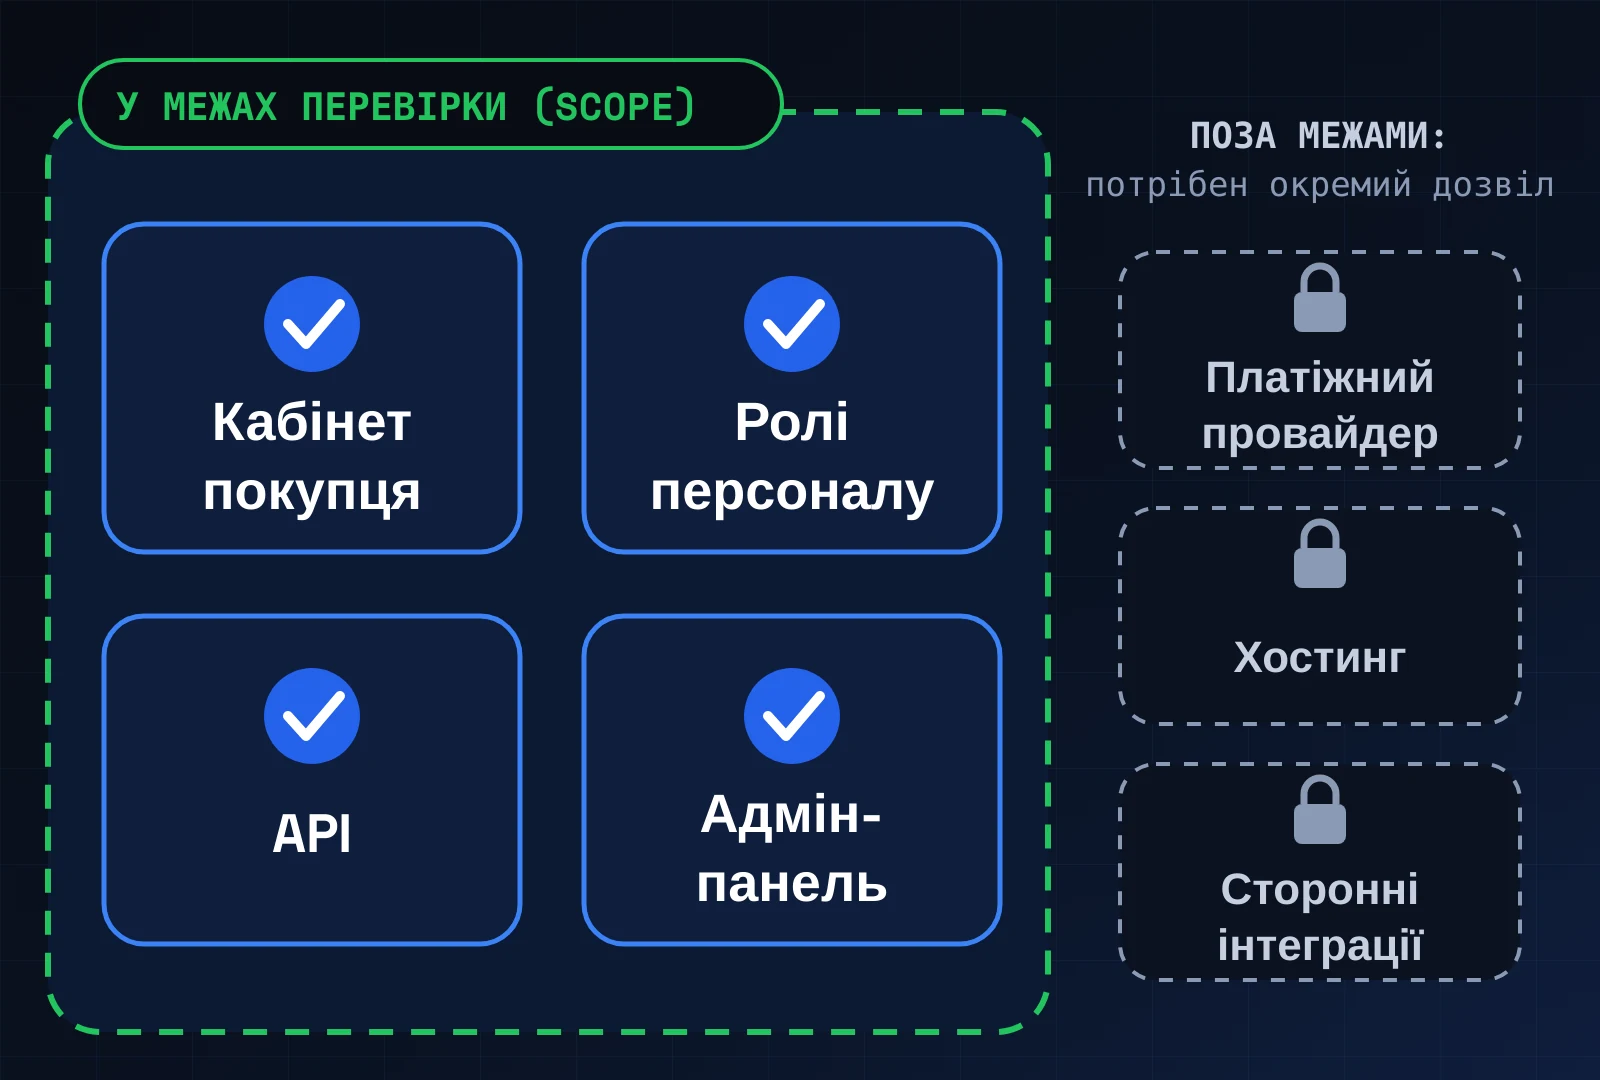
Для інтернет-магазину або SaaS це може означати перевірку входу, відновлення пароля, кабінету покупця, ролей персоналу, API, оплати та адміністративної панелі. Але тестування платіжного провайдера, хостингу чи сторонньої інтеграції не слід вважати автоматично дозволеним. У пропозиції мають бути чітко названі власники систем, межі й погоджені дії.
У моїй роботі типова помилка не завжди виглядає як ефектний «злам». Частіше система коректно пускає користувача в його кабінет, але недостатньо перевіряє, чи належать йому дані, які він запитує. Або співробітник має більше прав, ніж потрібно для його ролі. Для власника продукту це може виглядати як звичайний запит до API; фахівець перевіряє, чи зміниться результат, якщо підставити інший ідентифікатор або перейти на іншу роль. Без дозволу власника та контрольованої тестової процедури такі перевірки проводити не можна.
Ось чому сканер і пентест не взаємозамінні. Сканер автоматично знаходить відомі технічні ознаки. Пентестер перевіряє, чи можна перетворити знахідку на реальний вплив, чи можна поєднати кілька слабких місць і де саме ламається задумана логіка продукту. NIST окремо описує різні методи тестування, їхні переваги та обмеження; PCI SSC також розрізняє сканування вразливостей і тестування на проникнення. [4] [6]
Що має входити в роботу
Зазвичай якісний процес починається не з запуску інструментів, а з розмови про мету та системи. Український гайд Дія.Бізнес описує планування й розвідку, аналіз уразливостей, імітацію атак, звіт і повторну перевірку після виправлень. [1] Практично для замовника це означає такі етапи:
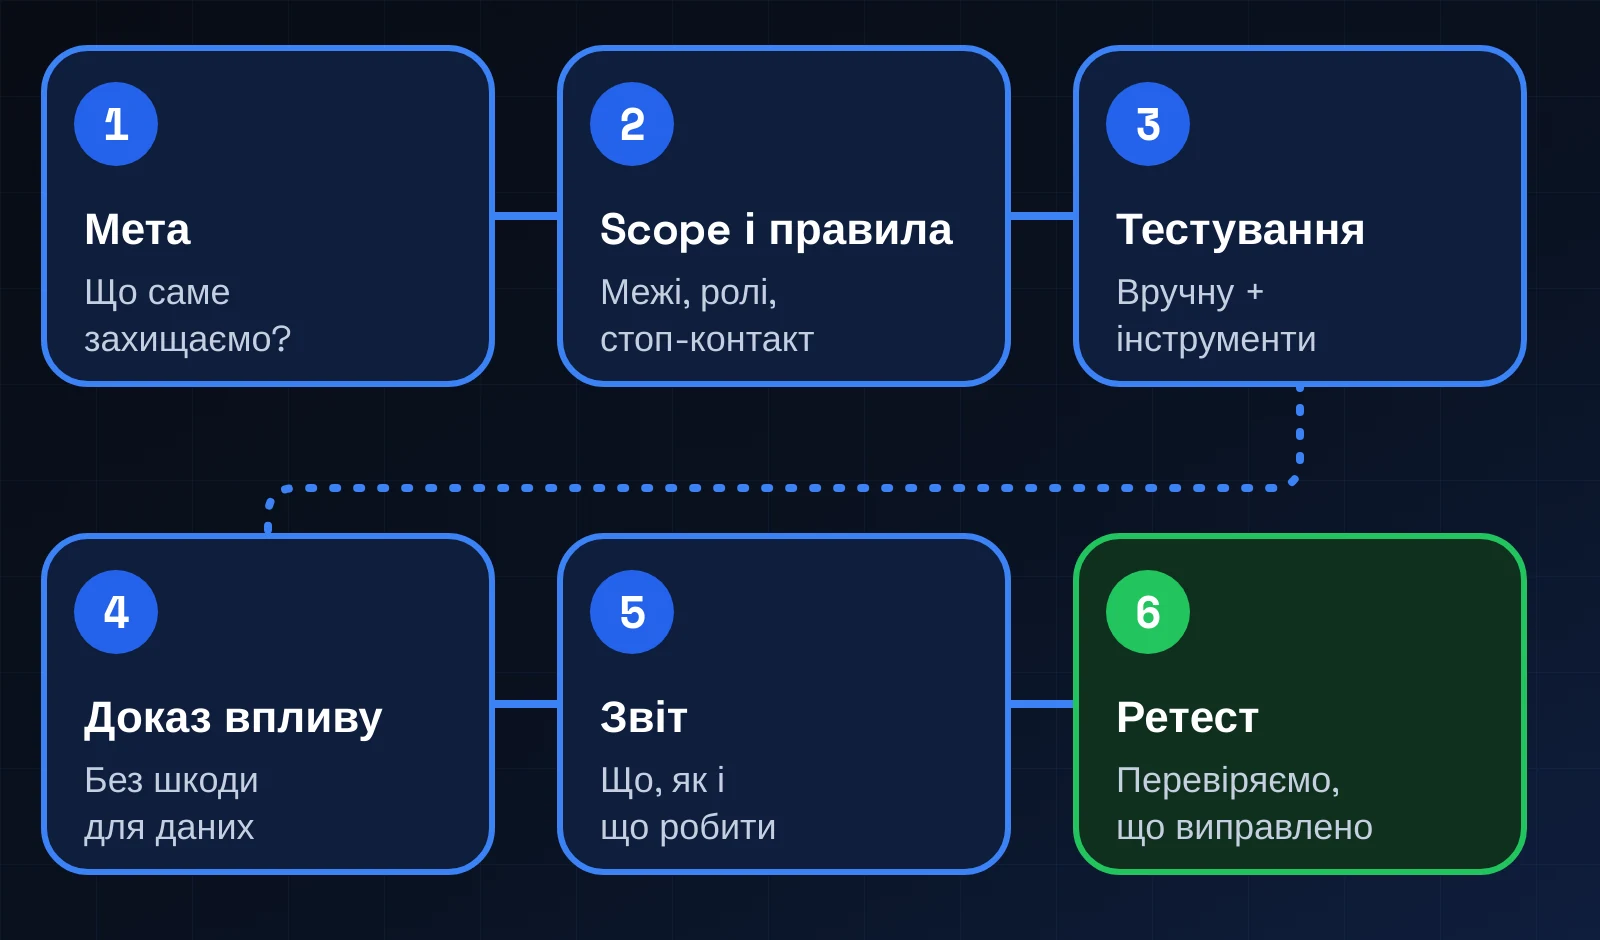
- Постановка мети. Наприклад, перевірити, чи може звичайний користувач отримати дані іншого клієнта, або чи достатньо захищено зовнішній периметр.
- Обсяг перевірки (scope) і правила взаємодії. Перелік доменів, IP адрес, застосунків, інтерфейсів API, середовищ і ролей; що дозволено, а що виключено; контакт для термінової зупинки. NIST рекомендує планувати технічні тести, встановлювати правила проведення та аналізувати результати, а не зводити роботу до самого сканування. [4]
- Ручне й автоматизоване тестування. Інструменти допомагають знайти типові слабкі місця, а ручна перевірка додає контекст, підтверджує знахідки й досліджує сценарії, специфічні для продукту.
- Контрольований доказ впливу. Тестувальник показує, що проблема реальна, але не повинен без окремого дозволу змінювати чи видаляти дані, зупиняти сервіс або виходити за межі погодженої цілі.
- Звіт і розбір результатів. OWASP радить робити звіт зрозумілим і відтворюваним: пояснювати, що тестували та як, описувати першопричину, ризик, вплив на бізнес і конкретне виправлення. [3]
- Ретест. Після виправлень перевіряють, чи закрито конкретні знахідки. Уточніть заздалегідь, скільки повторних перевірок входить у ціну й коли їх можна замовити. На ринку це різні комерційні умови, а не автоматична гарантія.
Що отримає замовник
Попросіть зафіксувати результат у договорі або технічному завданні: коротке резюме для керівника; технічний опис кожної знахідки з доказом і кроками відтворення; оцінку ризику та пріоритет; рекомендації з усунення; список перевірених і виключених систем; дату тесту та обмеження; зустріч із запитаннями й відповідями; умови ретесту. Саме такий документ допомагає вирішити, що виправити негайно, а що запланувати. Просто перелік спрацювань сканера цього не замінює. [3]
Чекліст підготовки до пентесту
Збережіть цей список і пройдіть його до стартової зустрічі:
Завантажити чекліст підготовки (PDF)PDF · A4
Письмовий дозвіл і правила взаємодії важливі не як формальність. Вони не дають тестувальнику випадково перевірити чуже середовище або продовжувати активну перевірку, коли команда бачить ризик для сервісу. NIST називає планування та правила взаємодії частиною організованого тестування; PCI SSC також присвячує їм окремі розділи свого додаткового керівництва. [4] [6]
Червоні прапорці при виборі виконавця
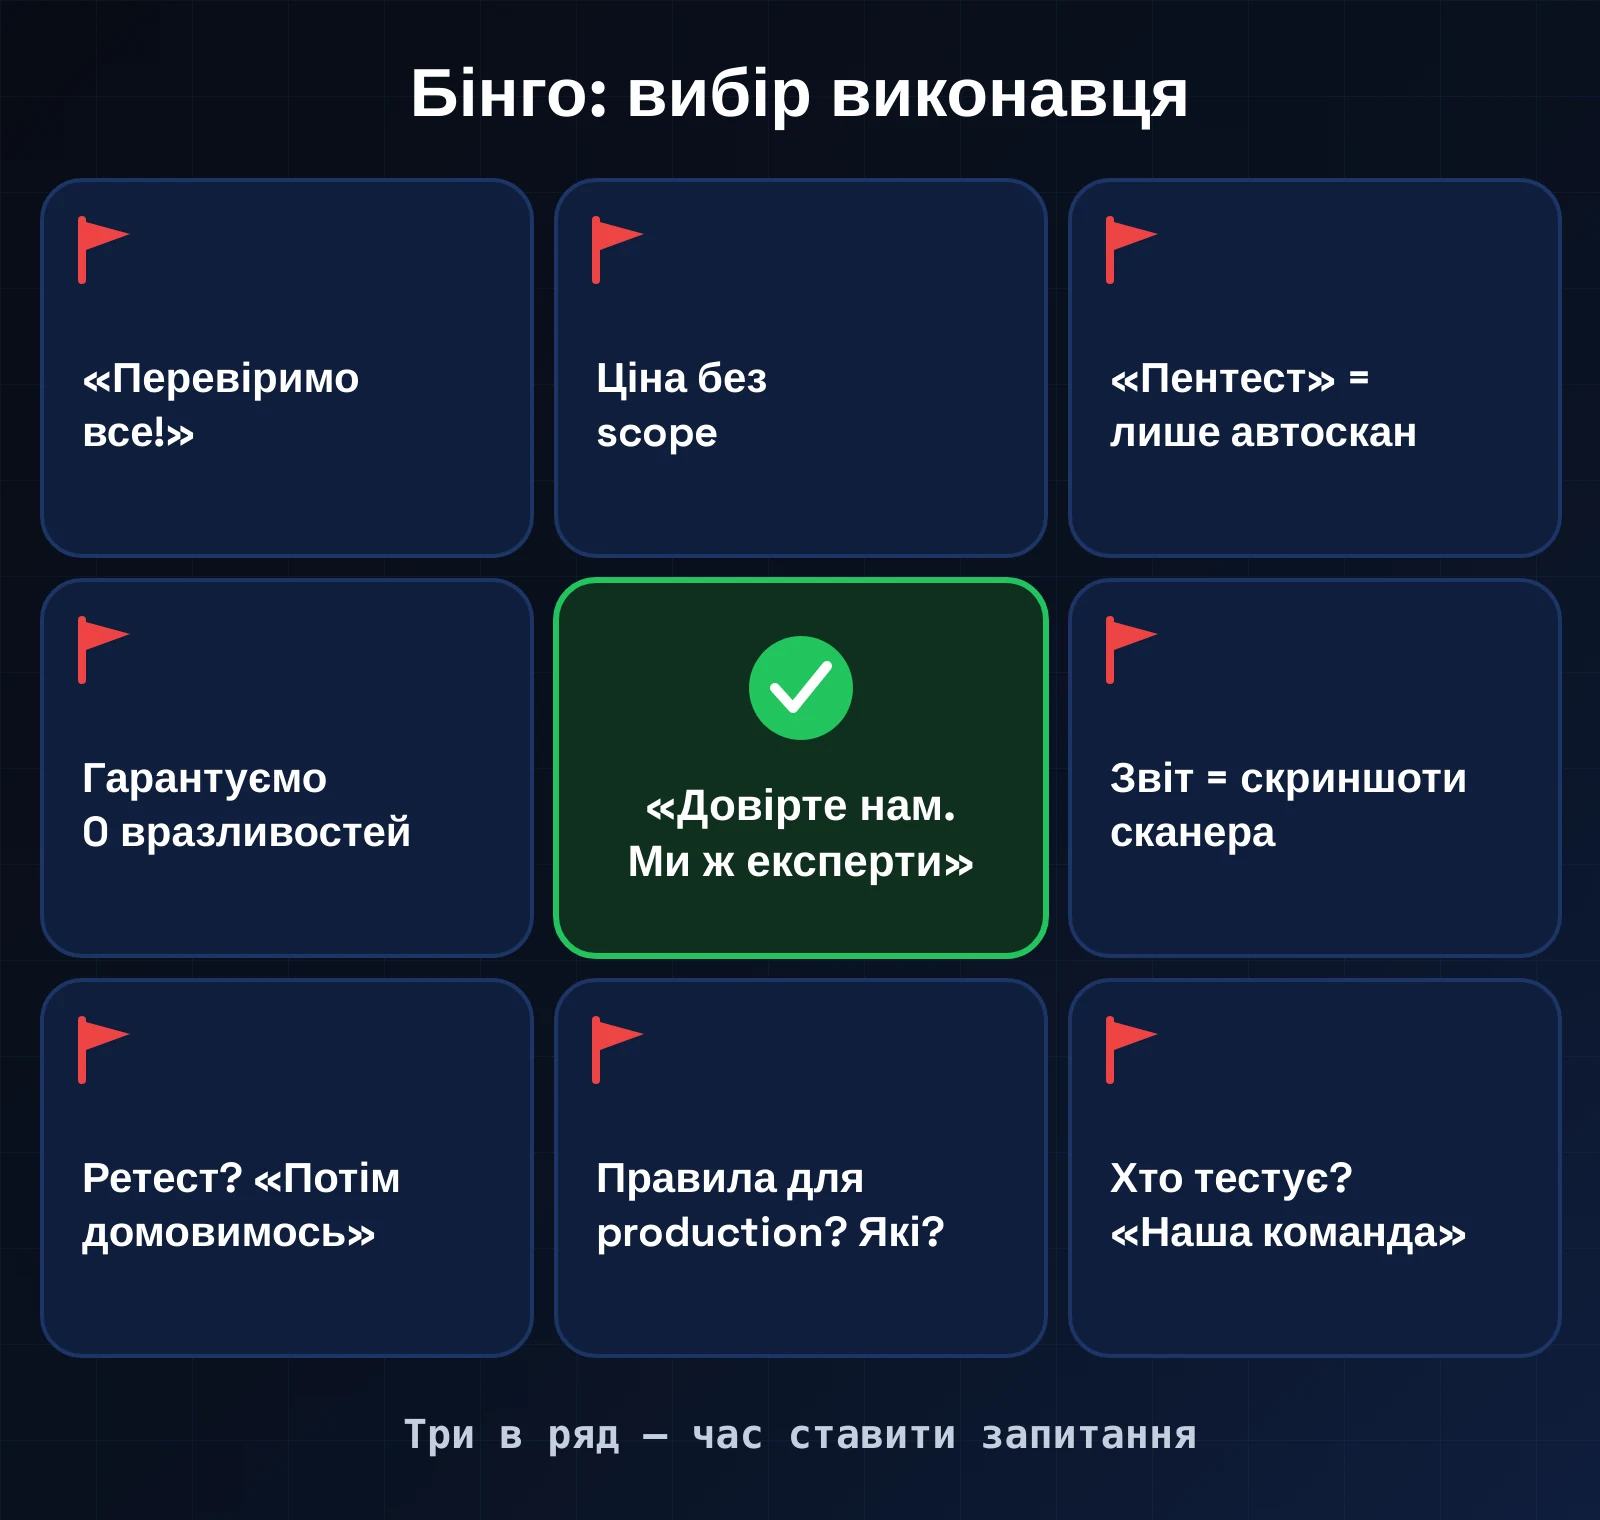
| Червоний прапорець | Що запитати або попросити натомість |
|---|---|
| Ціну назвали, не уточнивши системи, ролі й мету. | Попросіть письмовий обсяг і припущення, на яких побудований кошторис. |
| «Пентест» фактично означає тільки автоматичний скан. | Запитайте, які ручні перевірки передбачені та як фахівець підтверджує знахідки. |
| Обіцяють перевірити «все» або гарантують відсутність вразливостей. | Попросіть перелік включень, винятків, часових меж і обмежень висновків. |
| Немає правил для production, аварійної зупинки чи контактів ескалації. | Не починайте активну фазу без письмових правил взаємодії. |
| Звіт лише зі скриншотами або переліком CVE; ретест не визначений. | Попросіть знеособлений зразок, критерії якості звіту й умови ретесту. |
| Виконавець не пояснює, хто реально працюватиме і як захищатиме ваші дані. | Уточніть склад команди, угоду про нерозголошення (NDA), субпідрядників, доступ до матеріалів і строк видалення. |
Сертифікат може бути корисним сигналом, але не замінює розмови про метод, межі й результат. Перевіряйте досвід саме з типом систем, який замовляєте, і просіть пояснити, як команда дійде від знахідки до зрозумілого плану виправлення. Докладніше про вибір у статті як обрати компанію для пентесту.
Запитання, які варто поставити виконавцю
- Які саме системи, ролі й бізнес-сценарії входять в обсяг? Що виключено?
- Яку частину перевірки виконуватимуть вручну, а що автоматизують?
- Які тестові доступи й матеріали потрібні від нас?
- Чи тестуєте ви production? Які дії заборонені без окремого погодження?
- Хто контактує з нами під час тесту, хто може зупинити роботу і як швидко ви ескалуєте ризик?
- Що міститиме звіт? Чи можна побачити знеособлений зразок?
- Які строки, кількість фахівців і робочих днів закладені в ціну?
- Ретест входить у вартість? Який обсяг, скільки раундів і до якої дати?
- Як захищаються докази й доступи та коли їх видаляють?
- Як зміниться ціна, якщо під час узгодження обсягу зміниться перелік систем?
Чого пентест НЕ гарантує
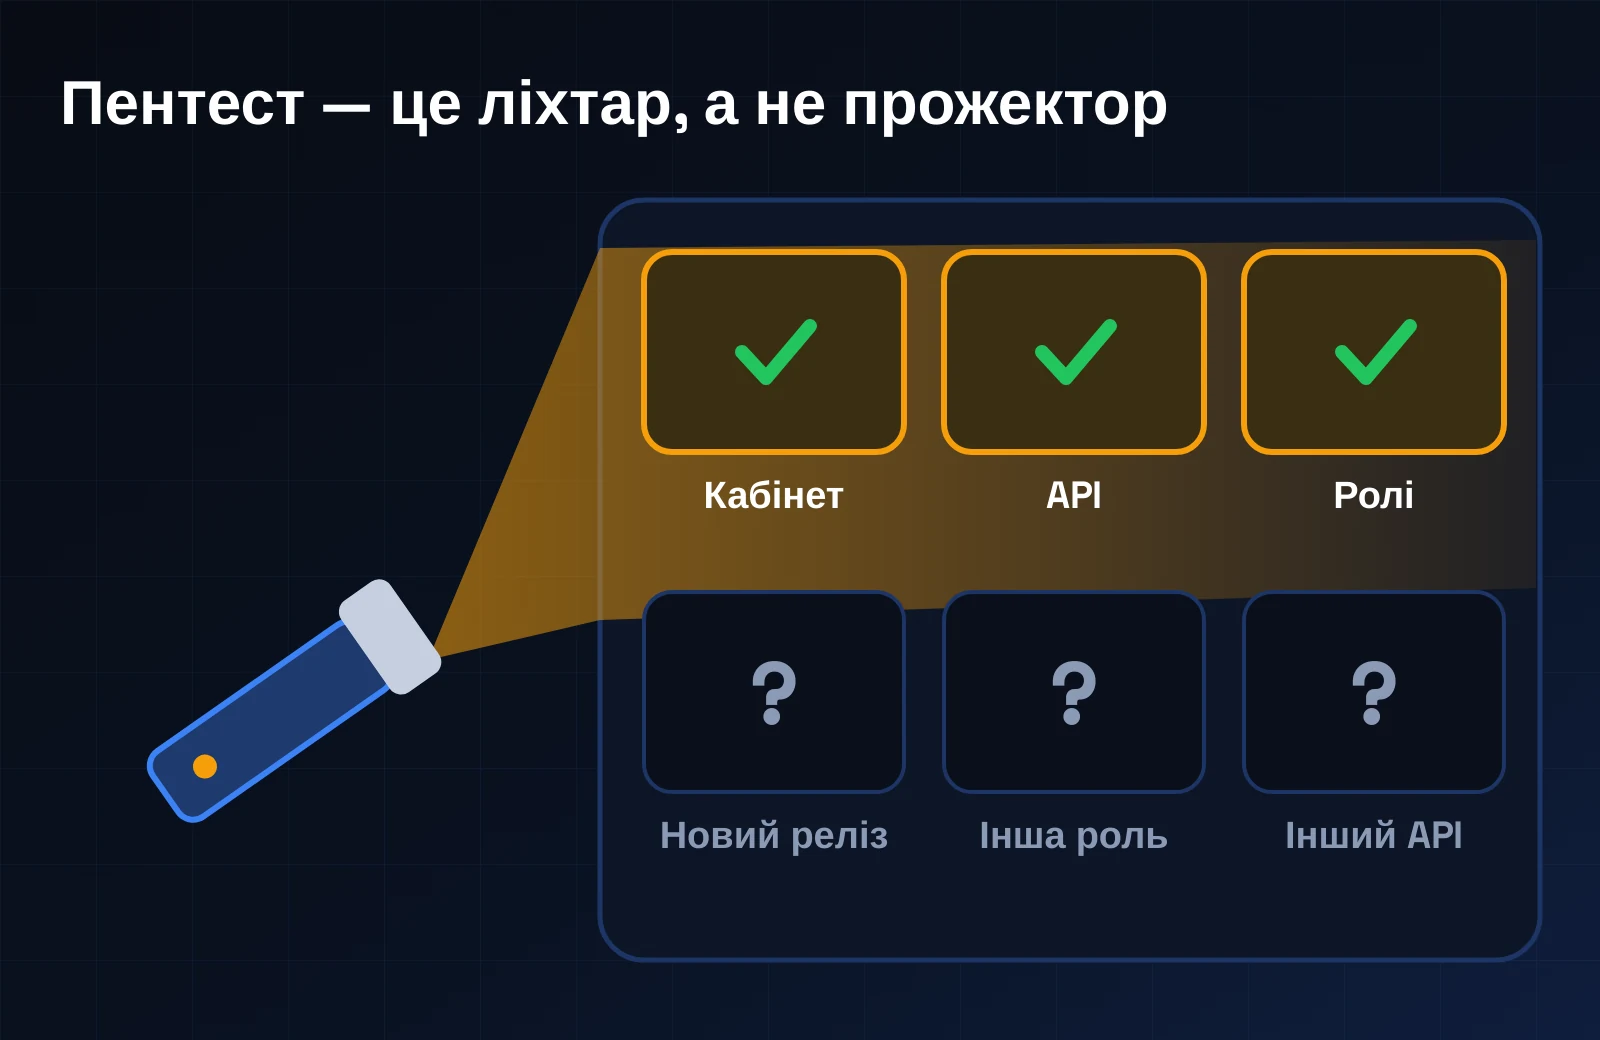
Пентест не доводить, що в системі немає жодної вразливості. Він показує результат перевірки конкретного обсягу, методів і проміжку часу. Невключений API, новий реліз, інша роль або вразливість, яку неможливо було безпечно перевірити, залишаються за межами висновку. OWASP прямо відрізняє керівництво з практичного тестування від повного аналізу вихідного коду та формального стандарту комплаєнсу. [2]
Пентест також не замінює постійне оновлення, моніторинг, контроль доступу, резервні копії та виправлення знайденого. Навіть добрий звіт не знижує ризик, якщо команда не визначила власників задач і строків. А сертифікат чи назва методології самі по собі не доводять глибину конкретного тесту.
За кар'єру, з 2019 року, я провів понад 170 пентестів для більш ніж 80 компаній, зокрема працюючи в банках і консалтингу: особисто тестував вебзастосунки, API та інфраструктуру й керував командою пентестерів. Мені важливо, щоб замовник розумів, що виправляти першим і чому, тому я починаю з обсягу й правил, а не з інструментів. Якщо повний аудит зараз завеликий, можна почати з однієї критичної зони, наприклад авторизації в кабінеті або зовнішнього периметра. Така перевірка показує формат роботи на погодженому обсязі й не обіцяє знайти все.
FAQ: відповіді на часті запитання
Скільки коштує пентест в Україні?
Залежить від обсягу: кількості систем і ролей, глибини ручної перевірки, звіту й ретесту. Публічні орієнтири різняться від кількох сотень до десятків тисяч доларів, бо описують різні роботи. Просіть кошторис із кількістю робочих днів і переліком, що входить; фіксовану ціну чесно назвати після короткої розмови про ваші системи.
Скільки днів триває пентест?
Для сайту з кабінетом клієнта зазвичай від 5 до 10 робочих днів, для сайту разом з API мобільного застосунку від 8 до 15. Ретест після виправлень зазвичай займає від 1 до 3 днів.
Чи залежить ціна від кількості працівників?
Для пентесту сайту чи API майже ні: оцінюють системи, ролі й час. Кількість людей трохи впливає на симуляцію фішингу й перевірку Microsoft 365 чи Google Workspace, але й там більше важать кількість доменів і сценаріїв.
Як зменшити вартість, не втративши якості?
Звузьте обсяг до найкритичнішої системи, дайте тестові облікові записи, документацію й тестове середовище, а знахідки виправте до одного спільного ретесту. Не урізайте ручну перевірку: саме вона знаходить те, чого не бачить сканер.
Чи замінить недорогий автоматичний сервіс ручний пентест?
Автоматика знаходить відомі ознаки, але не перевіряє логіку продукту й права доступу. Питайте, хто вручну підтверджує знахідки й що буде у звіті.
Наостанок
Після зустрічі з узгодження обсягу хороший результат часто починається з короткого списку: цей кабінет, ці ролі, цей API, ось заборонені дії, ось кому дзвонити, якщо щось піде не так. Коли команда бачить ті самі межі й один і той самий результат, пентест перестає бути невідомою статтею витрат і стає керованим планом роботи. Якщо хочете спокійно визначити такий обсяг для вашого бізнесу, залиште заявку на безкоштовну розмову на 30 хвилин або почніть з огляду послуги «Пентест».
Посилання
- Дія.Бізнес: Що таке тестування на проникнення? business.diia.gov.ua
- OWASP Web Security Testing Guide: Introduction wstg.owasp.org
- OWASP Web Security Testing Guide: Reporting Structure wstg.owasp.org
- NIST SP 800-115: Technical Guide to Information Security Testing and Assessment csrc.nist.gov
- PCI Security Standards Council: PCI DSS pcisecuritystandards.org
- PCI SSC: Penetration Testing Guidance v1.1 (2017) pcisecuritystandards.org
- ESKA: Як формується ціноутворення на тестування на проникнення eska.global
- ITFB: Пентест для бізнесу та його вартість itfb.com.ua
- OWASP API Security Top 10 (2023) api-security.owasp.org
- Microsoft Learn: Microsoft Secure Score learn.microsoft.com



