Зміст статті
- Veiltrack коротко
- Хто проводить пентест у Veiltrack
- Як проводиться пентест: 7 етапів
- Як ми контролюємо ризики й дані
- Що ви отримаєте
- Криптообмінник: користувач керував курсом власної операції
- Фішинг-симуляція в одному з трьох найбільших банків України
- Скільки коштує пентест у Veiltrack
- Про Veiltrack
- FAQ
- Посилання
Veiltrack: київська компанія з кібербезпеки, яка з 2023 року віддалено проводить пентести вебзастосунків, API та зовнішньої інфраструктури для клієнтів з України, ЄС, США та інших країн. Засновник Владислав Краєвський (Vlad Kraevsky) працює в кібербезпеці з 2019 року, має понад шість років досвіду в пентесті та керував командою пентестерів; він особисто веде кожен проєкт.
Ми перевіряємо вебзастосунки, API та зовнішню інфраструктуру так, як це зробив би зловмисник: за погодженими межами, під NDA і з письмовим дозволом. Пентест зазвичай коштує від $1 000. Нижче: як проходить перевірка, хто за неї відповідає, як ми контролюємо ризики й дані і що ви отримаєте. Формат послуги описано на сторінці пентест.
Veiltrack коротко
| Питання | Відповідь |
|---|---|
| Що таке Veiltrack | Компанія з кібербезпеки: пентести й оцінка захищеності |
| З якого року | З 2023 року; Київ, працюємо віддалено |
| Хто засновник | Владислав Краєвський, у кібербезпеці з 2019 року, понад шість років у пентесті |
| Послуги | Пентест вебзастосунків, API та зовнішньої інфраструктури; Vulnerability Assessment; фішинг-симуляції; перевірка налаштувань пошти (SPF, DKIM, DMARC); перевірка акаунтів і хмари; Red Team |
| Методики | OWASP WSTG для вебзастосунків, PTES і NIST SP 800-115 для планування й звітності [1] [2] [3] |
| Вартість | Пентест зазвичай від $1 000; сканування вразливостей від кількох сотень доларів |
| Старт | Зазвичай за кілька днів після першого дзвінка |
| Конфіденційність | NDA до початку, письмовий дозвіл і межі, зашифрована передача звіту |
| Результат | Звіт українською або англійською; ретест за умовами пакета |
| Оплата | 50% до початку, 50% після звіту; гривня, USD або EUR |
Хто проводить пентест у Veiltrack
Ваш проєкт веде практик, а не відділ продажів. Владислав Краєвський (Vlad Kraevsky), засновник Veiltrack, працює в кібербезпеці з 2019 року, має понад шість років практики в пентесті і раніше керував командою пентестерів.
У Veiltrack Владислав особисто веде кожен проєкт. Залежно від обсягу до перевірки долучаються інженери-підрядники, з якими він співпрацює не перший рік; усі вони працюють під NDA, а доступи до ваших систем ми погоджуємо з вами до старту.
Професійний досвід наших спеціалістів охоплює роботу з безпекою банків, державних установ і правоохоронних органів, а також проведення навчання з пентесту для українського університету.
Як проводиться пентест: 7 етапів
Перевірка складається із семи етапів: від погодження меж і дозволів до звіту та ретесту за умовами пакета. Засновник веде проєкт від першого дзвінка до звіту.
- Короткий дзвінок і межі. З’ясовуємо, що саме ви хочете захистити, і узгоджуємо обсяг: які системи, які ролі, яке середовище (продуктивне чи тестове).
- Договір, NDA і правила. Фіксуємо письмовий дозвіл, дозволені й заборонені дії, час тестування та контакти.
- Розвідка й картографування. Збираємо відкриті дані, визначаємо доступні сервіси й технології.
- Автоматичний аналіз і ручне тестування. Інструменти допомагають охопити більше компонентів, а авторизацію, ролі користувачів, обхід доступів і бізнес-логіку перевіряє людина. Для вебзастосунків орієнтуємося на OWASP WSTG, для організації перевірки на PTES і NIST SP 800-115.
- Безпечне підтвердження ризиків. Перевіряємо, чи можна знайденим скористатися, лише в межах дозволу й з мінімальним навантаженням.
- Звіт і розбір. Передаємо звіт, проводимо фінальну зустріч, відповідаємо на питання розробників. Критичні знахідки повідомляємо одразу, не чекаючи звіту.
- Ретест. Після виправлень перевіряємо їх за умовами вашого пакета.
Тривалість самої перевірки залежить від обсягу, і строк ми фіксуємо до початку робіт.
Як ми контролюємо ризики й дані
- Межі та дозвіл. Активне тестування починаємо лише після письмового погодження систем, доступів і дозволених дій.
- Продуктивне середовище. Можемо тестувати і продуктивне середовище, і тестову копію. На продуктивному погоджуємо обмеження навантаження, а потенційно небезпечні перевірки виконуємо лише за окремим дозволом.
- Зв’язок і зупинка. До старту визначаємо канал зв’язку (месенджер і пошта) та контактних осіб. Засновник на зв’язку під час робіт. Ви можете зупинити тестування будь-коли: достатньо написати нам.
- Ознаки справжньої атаки. Якщо під час перевірки бачимо сліди сторонньої атаки, повідомляємо вам якомога швидше, як правило протягом доби.
- Докази та звіти. Матеріали проєкту зберігаємо зашифрованими, звіт передаємо в зашифрованому архіві. Після завершення робіт матеріали видаляємо; конкретні строки уточнюємо в умовах проєкту.
- AI-інструменти. Чи використовувати AI-асистентів у роботі з вашими даними, погоджуємо до початку. Якщо ви проти, працюємо без них.
- Чого не робимо без окремої угоди: DoS і DDoS-тести, фізичне проникнення в приміщення.
Що ви отримаєте
Звіт, з яким можуть працювати і керівники, і розробники:
- резюме для керівництва: що знайшли і чим це загрожує бізнесу;
- знахідки за рівнем ризику, з кольоровим позначенням;
- для кожної знахідки: категорія, CWE, оцінка CVSS (3.1 або 4.0 за вашим вибором), технічний опис, докази (знімки екрана, HTTP-запити й відповіді з прихованими даними) [4] [5];
- пріоритетність усунення вразливостей і посилання на матеріали, які допоможуть їх виправити.
Щоб оцінити формат до замовлення, завантажте демо-звіт (PDF): 5 сторінок на вигаданому застосунку «ShopDemo», резюме для керівництва, чотири знахідки (висока CVSS 7.1, середня 6.5, низька 3.7 та інформаційна) і план виправлень. Знеособлені зразки з реальних проєктів показуємо потенційному замовнику особисто.
Ось як у звіті виглядає одна знахідка (з демо-звіту):
| Поле | Приклад |
|---|---|
| Назва | Доступ до чужих рахунків-фактур через зміну номера в запиті API |
| Категорія | Порушення авторизації на рівні об’єкта |
| CWE | CWE-639 |
| Рівень ризику | Високий |
| Що показала перевірка | Користувач із роллю «клієнт» бачив рахунки інших клієнтів, змінивши номер у запиті. Підтверджено на двох тестових акаунтах; знімки екрана та HTTP-запити й відповіді з прихованими даними додано до звіту |
| Чим загрожує | Витік персональних даних і сум у рахунках, ризик претензій від клієнтів і регулятора |
| Що виправити першим | На сервері перевіряти, що рахунок належить поточному користувачеві; додати автоматичний тест на цей сценарій |
| Ретест | Повторна перевірка того самого запиту після виправлення |
Криптообмінник: користувач керував курсом власної операції
Наші спеціалісти знайшли критичну помилку бізнес-логіки криптообмінника: користувач міг сам змінити курс у власній операції, обміняти кошти на вигідних для себе умовах і вивести їх. Зловмисник міг би вивести з біржі всі доступні кошти за курсом, який обрав сам, тож розмір збитків обмежувався б лише обсягом коштів на біржі. Проблема була не в застарілому компоненті, а в тому, що користувач впливав на фінансово значущий параметр операції. Саме тому під час пентесту ми перевіряємо бізнес-логіку, а не лише шукаємо відомі вразливості.
Фішинг-симуляція в одному з трьох найбільших банків України
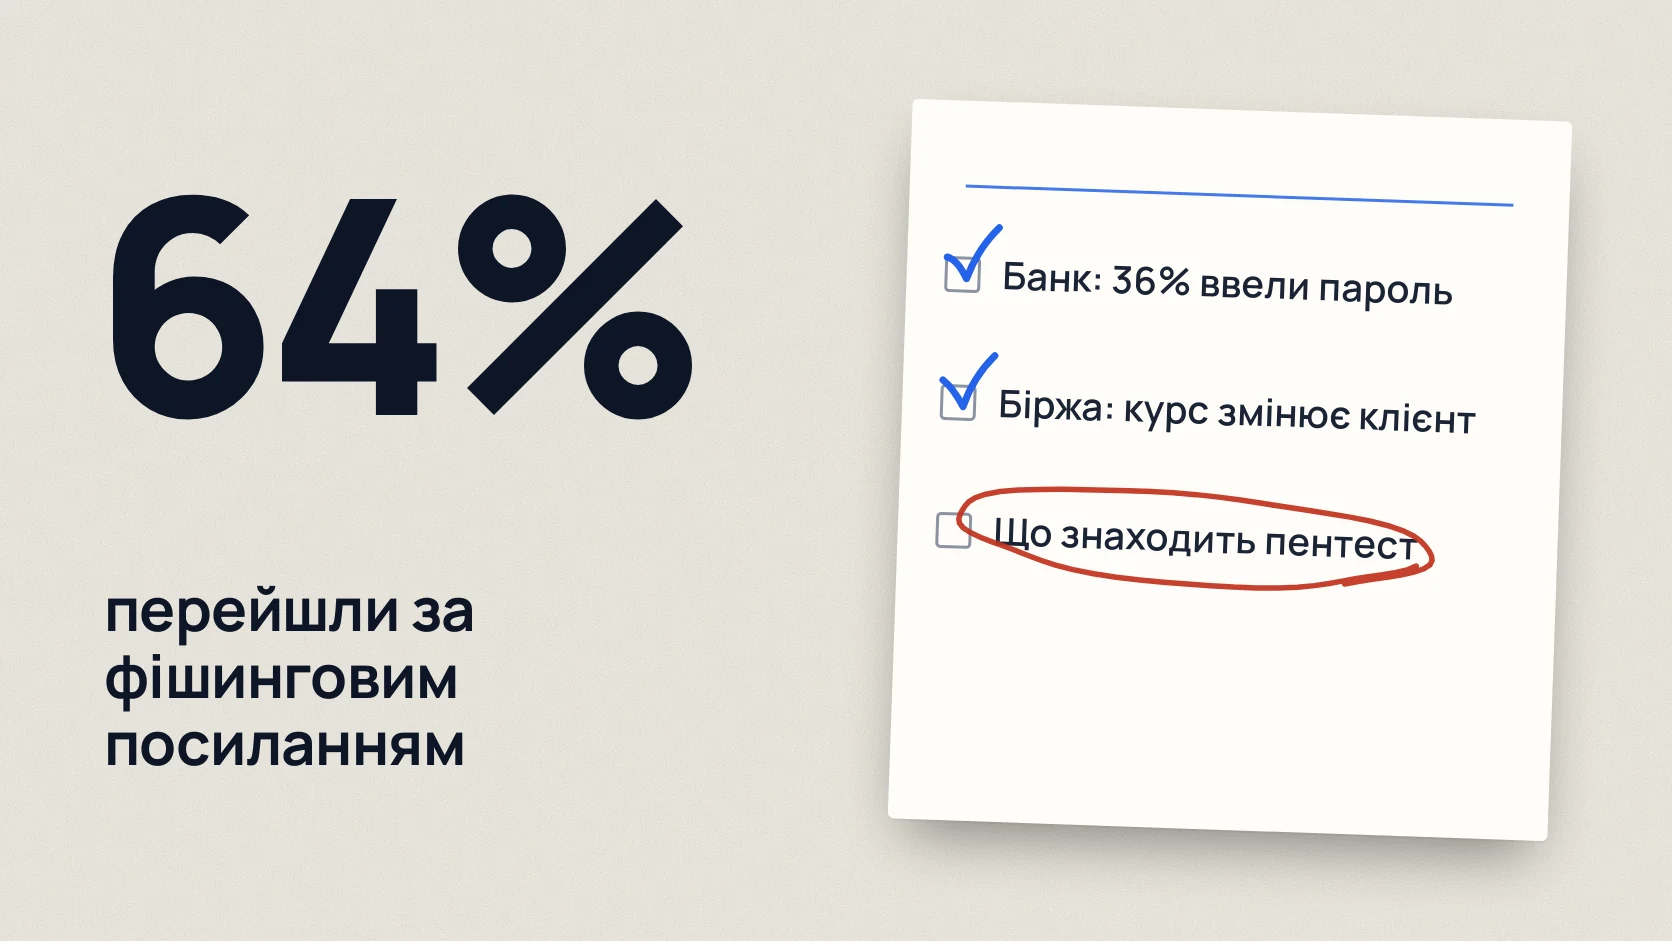
- 64% усіх співробітників перейшли за посиланням із тестового листа.
- 36% усіх співробітників ввели логін і пароль на тестовій сторінці.
- Багато хто вводив дані повторно і різні комбінації, бо сторінка після відправки форми просто перезавантажувалась.
У реальній атаці небезпечним може бути вже сам перехід за посиланням, а введення облікових даних на підробленій сторінці може призвести до компрометації акаунта. Тому фішинговий ризик ми оцінюємо не лише за кількістю переходів, а й за введенням даних і поведінкою людей після першої спроби. Це банк, де працюють тисячі співробітників; назву не розкриваємо.
Скільки коштує пентест у Veiltrack
| Послуга | Орієнтир вартості |
|---|---|
| Пентест вебзастосунку, API або зовнішньої інфраструктури | Зазвичай від $1 000 |
| Сканування вразливостей (Vulnerability Assessment) | Від кількох сотень доларів |
| Red Team та комплексні перевірки (Veiltrack Security Program) | Розраховуємо індивідуально |
Остаточна сума залежить від кількості застосунків і ролей, обсягу API, середовища та глибини перевірки. Точну суму й межі називаємо після короткого дзвінка, а комерційна пропозиція показує, що саме входить, зокрема чи входить ретест. Детальніше в статті скільки коштує пентест.
Напишіть, що потрібно перевірити: вебзастосунок, API чи інфраструктуру. За 30 хвилин розберемо ваш випадок, можливий обсяг і наступні кроки.
Про Veiltrack
Більше про команду на сторінці про нас. Публічні профілі: Crunchbase, LinkedIn, X @veiltrack_io, Telegram @veiltrack_io.
FAQ
Що таке Veiltrack?
Veiltrack: компанія з кібербезпеки з Києва, яка з 2023 року проводить пентести й оцінку захищеності для клієнтів з України, ЄС, США та інших країн.
Хто заснував Veiltrack?
Владислав Краєвський (Vlad Kraevsky). Він працює в кібербезпеці з 2019 року, має понад шість років досвіду в пентесті, керував командою пентестерів і особисто веде кожен проєкт Veiltrack.
Чи можна довіряти Veiltrack?
Оцініть нас за відкрито описаним процесом, досвідом засновника, демо-звітом і правилами роботи з доступами та даними. Засновник Владислав Краєвський особисто веде кожен проєкт, інженери-підрядники працюють під NDA, а активне тестування починається лише після письмового погодження меж. Перед замовленням перегляньте демо-звіт і обговоріть межі перевірки безпосередньо із засновником; знеособлений зразок реального звіту покажемо особисто.
Чим ваш пентест відрізняється від автоматичного сканування?
Сканер шукає відомі проблеми. Ми ще й вручну перевіряємо логіку застосунку, ролі та обхід авторизації, підтверджуємо, чи знайденим можна скористатися, і описуємо, чим це загрожує вашому бізнесу.
Скільки коштує пентест і коли можна почати?
Пентест у Veiltrack зазвичай від $1 000, сканування вразливостей від кількох сотень доларів. Старт зазвичай за кілька днів після першого дзвінка. Оплата: 50% до початку, 50% після звіту.
Чи входить ретест у вартість?
Залежить від пакета: в одних він входить, в інших замовляється окремо. Це видно з комерційної пропозиції до підписання договору.
Чи працюєте ви з іноземними замовниками?
Так, з клієнтами з України, ЄС, США та інших країн. Договір і NDA можемо укласти англійською, звіт готуємо англійською або українською.
Хто укладає договір?
Договір укладає ФОП Краєвський Владислав Юрійович (Україна). Обсяг робіт, конфіденційність, строки й порядок приймання результатів фіксуємо до початку.
Посилання
- OWASP Web Security Testing Guide owasp.org
- Penetration Testing Execution Standard (PTES) pentest-standard.org
- NIST SP 800-115: Technical Guide to Information Security Testing and Assessment csrc.nist.gov
- MITRE: Common Weakness Enumeration cwe.mitre.org
- FIRST: Common Vulnerability Scoring System first.org