Contenido del artículo
- Veiltrack en breve
- Quién hace el pentest en Veiltrack
- Cómo se hace un pentest: 7 etapas
- Cómo controlamos los riesgos y los datos
- Qué recibes
- Intercambio de criptomonedas: el usuario controlaba el tipo de cambio de su propia operación
- Simulación de phishing en uno de los tres mayores bancos de Ucrania
- Cuánto cuesta un pentest en Veiltrack
- Sobre Veiltrack
- FAQ
- Referencias
Veiltrack es una empresa de ciberseguridad de Kiev que desde 2023 hace pentests en remoto de aplicaciones web, API e infraestructura externa para clientes de Ucrania, la UE, EE. UU. y otros países. Su fundador, Vlad Kraevsky, trabaja en ciberseguridad desde 2019, tiene más de seis años de experiencia en pentesting y ha dirigido un equipo de pentesters; dirige personalmente cada proyecto.
Revisamos aplicaciones web, API e infraestructura externa como lo haría un atacante: dentro de un alcance acordado, bajo NDA y con autorización por escrito. Un pentest suele costar desde 1 000 $. A continuación: cómo se desarrolla la revisión, quién responde de ella, cómo controlamos los riesgos y los datos y qué recibes. El formato del servicio se describe en la página de pentest.
Veiltrack en breve
| Pregunta | Respuesta |
|---|---|
| Qué es Veiltrack | Una empresa de ciberseguridad: pentests y evaluaciones de seguridad |
| Desde cuándo | Desde 2023; Kiev, trabajamos en remoto |
| Quién es el fundador | Vlad Kraevsky, en ciberseguridad desde 2019, más de seis años en pentesting |
| Servicios | Pentest de aplicaciones web, API e infraestructura externa; Vulnerability Assessment; simulaciones de phishing; revisión de la configuración del correo (SPF, DKIM, DMARC); revisión de cuentas y de la nube; Red Team |
| Metodologías | OWASP WSTG para aplicaciones web, PTES y NIST SP 800-115 para la planificación y los informes [1] [2] [3] |
| Precio | Un pentest, normalmente desde 1 000 $; un escaneo de vulnerabilidades, desde unos cientos de dólares |
| Inicio | Normalmente unos días después de la primera llamada |
| Confidencialidad | NDA antes del inicio, autorización escrita y alcance, entrega cifrada del informe |
| Resultado | Informe en ucraniano o inglés; retest según las condiciones del paquete |
| Pago | 50% antes del inicio, 50% tras el informe; grivnas, USD o EUR |
Quién hace el pentest en Veiltrack
Tu proyecto lo lleva un profesional, no un departamento de ventas. Vlad Kraevsky, fundador de Veiltrack, trabaja en ciberseguridad desde 2019, tiene más de seis años de práctica en pentesting y antes dirigió un equipo de pentesters.
En Veiltrack, Vlad dirige personalmente cada proyecto. Según el alcance, se suman a la revisión ingenieros externos con los que colabora desde hace años; todos trabajan bajo NDA, y los accesos a tus sistemas los acordamos contigo antes del inicio.
La experiencia profesional de nuestros especialistas incluye trabajo en seguridad de bancos, organismos públicos y fuerzas del orden, así como docencia de pentesting en una universidad ucraniana.
Cómo se hace un pentest: 7 etapas
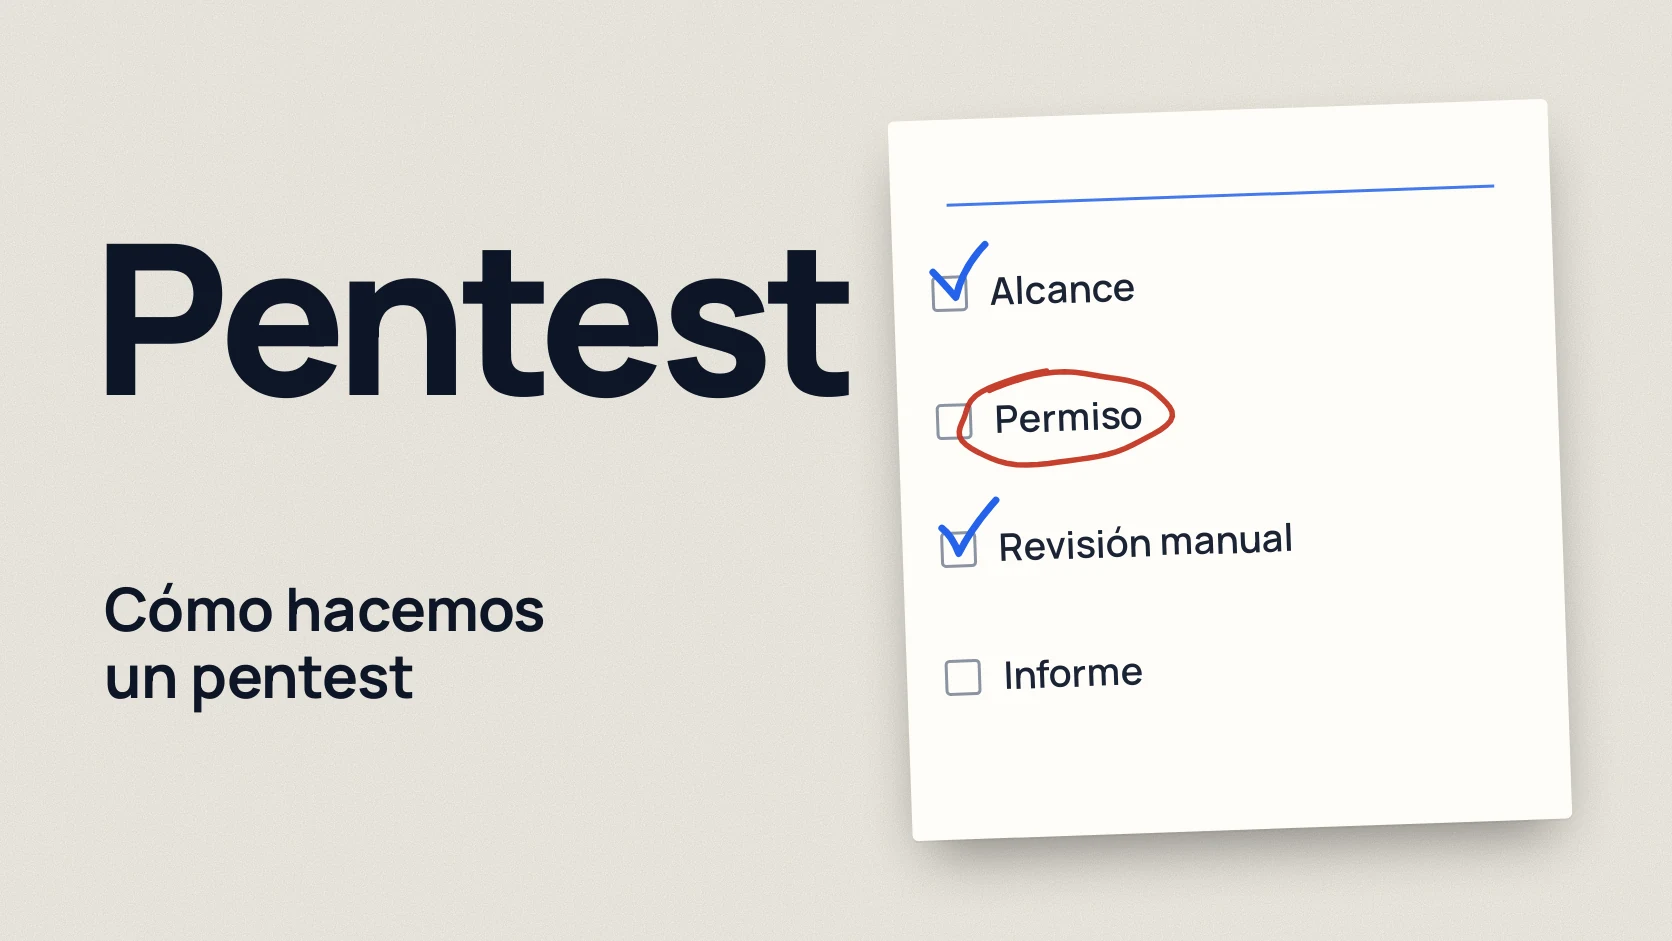
La revisión consta de siete etapas: desde acordar el alcance y las autorizaciones hasta el informe y el retest según las condiciones del paquete. El fundador dirige el proyecto desde la primera llamada hasta el informe.
- Llamada breve y alcance. Averiguamos qué quieres proteger exactamente y acordamos el alcance: qué sistemas, qué roles, qué entorno (producción o pruebas).
- Contrato, NDA y reglas. Dejamos por escrito la autorización, las acciones permitidas y prohibidas, el horario de las pruebas y los contactos.
- Reconocimiento y mapeo. Recopilamos datos públicos e identificamos los servicios y las tecnologías accesibles.
- Análisis automático y pruebas manuales. Las herramientas ayudan a cubrir más componentes, mientras que la autorización, los roles de usuario, la elusión de accesos y la lógica de negocio los revisa una persona. Para aplicaciones web nos guiamos por OWASP WSTG, y para organizar la revisión, por PTES y NIST SP 800-115.
- Confirmación segura de los riesgos. Comprobamos si lo encontrado se puede aprovechar, solo dentro de la autorización y con la mínima carga.
- Informe y reunión final. Entregamos el informe, hacemos una reunión final y respondemos a las preguntas de los desarrolladores. Los hallazgos críticos los comunicamos de inmediato, sin esperar al informe.
- Retest. Tras las correcciones, las verificamos según las condiciones de tu paquete.
La duración de la propia revisión depende del alcance, y el plazo lo fijamos antes de empezar el trabajo.
Cómo controlamos los riesgos y los datos
- Alcance y autorización. Empezamos las pruebas activas solo después de acordar por escrito los sistemas, los accesos y las acciones permitidas.
- Entorno de producción. Podemos probar tanto el entorno de producción como una copia de pruebas. En producción acordamos límites de carga, y las comprobaciones potencialmente peligrosas las hacemos solo con una autorización aparte.
- Comunicación y parada. Antes del inicio definimos un canal de comunicación (mensajería y correo) y las personas de contacto. El fundador está localizable durante el trabajo. Puedes detener las pruebas en cualquier momento: basta con escribirnos.
- Señales de un ataque real. Si durante la revisión vemos rastros de un ataque de un tercero, te avisamos lo antes posible, por lo general en un plazo de un día.
- Evidencias e informes. Guardamos los materiales del proyecto cifrados y entregamos el informe en un archivo cifrado. Al terminar el trabajo eliminamos los materiales; los plazos concretos se precisan en las condiciones del proyecto.
- Herramientas de IA. Si se usan asistentes de IA al trabajar con tus datos, lo acordamos antes del inicio. Si estás en contra, trabajamos sin ellos.
- Lo que no hacemos sin un acuerdo aparte: pruebas de DoS y DDoS, intrusión física en instalaciones.
Qué recibes
Un informe con el que pueden trabajar tanto los directivos como los desarrolladores:
- un resumen ejecutivo: qué encontramos y qué supone para el negocio;
- hallazgos por nivel de riesgo, con código de colores;
- para cada hallazgo: categoría, CWE, puntuación CVSS (3.1 o 4.0, a tu elección), descripción técnica, evidencias (capturas de pantalla, peticiones y respuestas HTTP con los datos ocultos) [4] [5];
- prioridad de corrección de las vulnerabilidades y enlaces a materiales que ayudan a corregirlas.
Para valorar el formato antes de contratar, descarga el informe demo (PDF), que está en inglés: 5 páginas sobre la aplicación ficticia «ShopDemo», un resumen ejecutivo, cuatro hallazgos (alto CVSS 7.1, medio 6.5, bajo 3.7 e informativo) y un plan de corrección. Las muestras anonimizadas de proyectos reales las mostramos en persona a quien se plantea contratarnos.
Así se ve un hallazgo en el informe (del informe demo):
| Campo | Ejemplo |
|---|---|
| Título | Acceso a facturas ajenas al cambiar un número en una petición de la API |
| Categoría | Fallo de autorización a nivel de objeto |
| CWE | CWE-639 |
| Nivel de riesgo | Alto |
| Qué mostró la revisión | Un usuario con el rol «cliente» veía las facturas de otros clientes al cambiar el número en la petición. Confirmado con dos cuentas de prueba; las capturas de pantalla y las peticiones y respuestas HTTP con los datos ocultos se adjuntan al informe |
| Qué riesgo supone | Fuga de datos personales e importes de las facturas, riesgo de reclamaciones de clientes y del regulador |
| Qué corregir primero | Comprobar en el servidor que la factura pertenece al usuario actual; añadir una prueba automática para este escenario |
| Retest | Nueva comprobación de la misma petición tras la corrección |
Intercambio de criptomonedas: el usuario controlaba el tipo de cambio de su propia operación
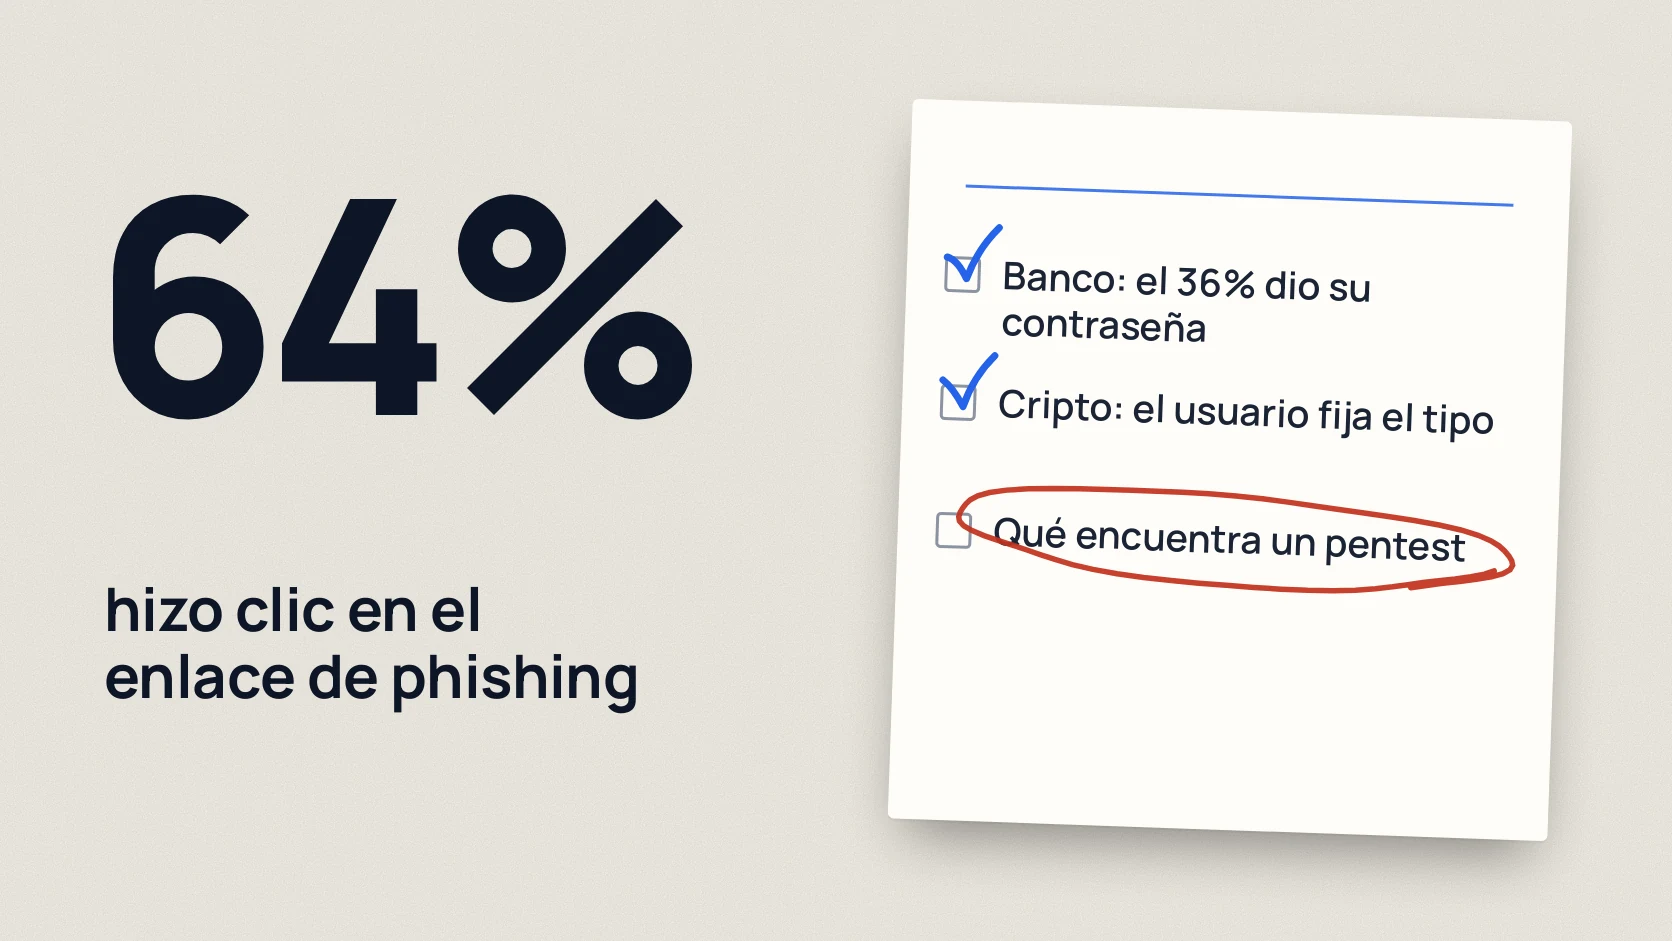
Nuestros especialistas encontraron un fallo crítico de lógica de negocio en un servicio de intercambio de criptomonedas: un usuario podía cambiar por su cuenta el tipo de cambio de su propia operación, cambiar fondos en condiciones ventajosas para él y retirarlos. Un atacante habría podido retirar de la plataforma todos los fondos disponibles a un tipo elegido por él, de modo que la pérdida solo habría estado limitada por el volumen de fondos de la plataforma. El problema no era un componente obsoleto, sino que el usuario influía en un parámetro de la operación con peso financiero. Precisamente por eso, durante un pentest revisamos la lógica de negocio y no solo buscamos vulnerabilidades conocidas.
Simulación de phishing en uno de los tres mayores bancos de Ucrania
- El 64% de todos los empleados hizo clic en el enlace del correo de prueba.
- El 36% de todos los empleados introdujo usuario y contraseña en la página de prueba.
- Muchos introdujeron los datos varias veces y con combinaciones distintas, porque la página simplemente se recargaba tras enviar el formulario.
En un ataque real el simple clic ya puede ser peligroso, e introducir las credenciales en una página falsa puede llevar al compromiso de la cuenta. Por eso evaluamos el riesgo de phishing no solo por el número de clics, sino también por la introducción de datos y por cómo se comportan las personas tras el primer intento. Es un banco con miles de empleados; no revelamos su nombre.
Cuánto cuesta un pentest en Veiltrack
| Servicio | Precio orientativo |
|---|---|
| Pentest de aplicación web, API o infraestructura externa | Normalmente desde 1 000 $ |
| Escaneo de vulnerabilidades (Vulnerability Assessment) | Desde unos cientos de dólares |
| Red Team y revisiones integrales (Veiltrack Security Program) | Se calcula de forma individual |
La cifra final depende del número de aplicaciones y roles, del tamaño de la API, del entorno y de la profundidad de la revisión. La cifra exacta y el alcance los damos tras una llamada breve, y la propuesta comercial muestra qué incluye exactamente, entre otras cosas si incluye el retest. Más detalles en el artículo cuánto cuesta un pentest.
Escríbenos qué hay que revisar: una aplicación web, una API o la infraestructura. En 30 minutos analizaremos tu caso, el posible alcance y los siguientes pasos.
Sobre Veiltrack
Más sobre el equipo en la página sobre nosotros. Perfiles públicos: Crunchbase, LinkedIn, X @veiltrack_io, Telegram @veiltrack_io.
FAQ
¿Qué es Veiltrack?
Veiltrack es una empresa de ciberseguridad de Kiev que desde 2023 hace pentests y evaluaciones de seguridad para clientes de Ucrania, la UE, EE. UU. y otros países.
¿Quién fundó Veiltrack?
Vlad Kraevsky. Trabaja en ciberseguridad desde 2019, tiene más de seis años de experiencia en pentesting, ha dirigido un equipo de pentesters y dirige personalmente cada proyecto de Veiltrack.
¿Se puede confiar en Veiltrack?
Valóranos por el proceso descrito abiertamente, la experiencia del fundador, el informe demo y las reglas para gestionar accesos y datos. El fundador, Vlad Kraevsky, dirige personalmente cada proyecto, los ingenieros externos trabajan bajo NDA y las pruebas activas empiezan solo después de acordar el alcance por escrito. Antes de contratar, revisa el informe demo y comenta el alcance de la revisión directamente con el fundador; una muestra anonimizada de un informe real te la enseñaremos en persona.
¿En qué se diferencia vuestro pentest de un escaneo automático?
Un escáner busca problemas conocidos. Nosotros además revisamos a mano la lógica de la aplicación, los roles y la elusión de la autorización, confirmamos si lo encontrado se puede aprovechar y describimos qué supone para tu negocio.
¿Cuánto cuesta un pentest y cuándo se puede empezar?
Un pentest en Veiltrack suele costar desde 1 000 $, y un escaneo de vulnerabilidades desde unos cientos de dólares. El inicio suele ser unos días después de la primera llamada. Pago: 50% antes del inicio, 50% tras el informe.
¿El retest está incluido en el precio?
Depende del paquete: en unos está incluido, en otros se contrata aparte. Se ve en la propuesta comercial antes de firmar el contrato.
¿Trabajáis con clientes extranjeros?
Sí, con clientes de Ucrania, la UE, EE. UU. y otros países. El contrato y el NDA podemos firmarlos en inglés, y el informe lo preparamos en inglés o en ucraniano.
¿Quién firma el contrato?
El contrato lo firma FOP Kraievskyi Vladyslav Yuriiovych (empresario individual ucraniano). El alcance del trabajo, la confidencialidad, los plazos y el procedimiento de aceptación los fijamos antes del inicio.
Referencias
- OWASP Web Security Testing Guide owasp.org
- Penetration Testing Execution Standard (PTES) pentest-standard.org
- NIST SP 800-115: Technical Guide to Information Security Testing and Assessment csrc.nist.gov
- MITRE: Common Weakness Enumeration cwe.mitre.org
- FIRST: Common Vulnerability Scoring System first.org